


球锁自动装配生产线的系统安全机制与密码管理原理,听起来像科幻片里特工破解保险库的桥段,但现实里它更接近“工厂版的家门钥匙丢了”——你不是想撬锁,而是得搞清这把锁是谁装的、用什么材质做的、当初配了几把、哪把还在谁手里。
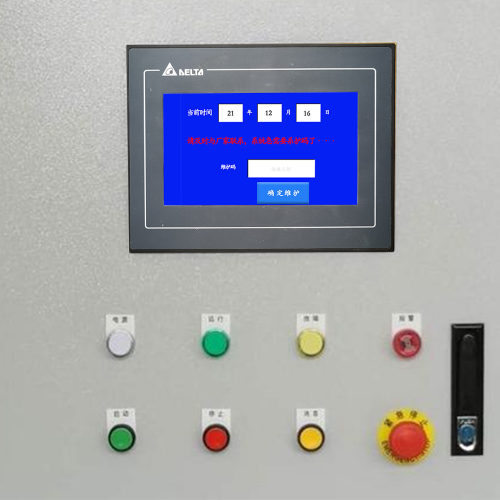
先说架构:一条球锁产线,通常由PLC当“大脑”,HMI是“脸面”,MES则是“记事本兼调度员”。三者不是各自为政,而是环环相扣。比如HMI上输错三次密码,PLC可能直接切断气动夹具供压;而MES若检测到参数异常变更,会自动冻结配方下发权限——这不是防黑客,是防误操作、防交接断档、防老师傅退休后没人看得懂他写的注释。
再看密码层级,它根本不是一层铁皮,而是三层防护罩:设备级(你连上触摸屏输密码,进不去主画面)、工程级(你掏出TIA Portal想改程序?软件弹窗要授权码)、数据级(连配方都加密了,改个弹簧预压值都要解密密钥)。很多人说“密码忘了”,其实真相是:工程文件被覆盖了、U盘丢了、前任工程师删库跑路前没交文档……本质上不是技术难题,而是管理断点。
所以真正的痛点从来不是“怎么破”,而是“谁能合法地、可追溯地、不伤系统的‘重置’”。就像医院不会让你自己拿手术刀开药柜,工业现场的每一次权限恢复,都该有据可查、有迹可循、有责可溯。
合规、安全、可追溯的密码恢复标准流程,不是“技术秀”,而是一套工业级的“钥匙申领登记制度”——你得填单、亮证、签字、录像、留痕,最后还得把旧钥匙熔掉备案。
先说制造商官方通道:这就像去4S店修车,不看行驶证、不查VIN码、不验车主身份证,人家连OBD接口都不会给你插。西门子PLC要重置密码?得先读出固件版本和CPU序列号,再通过TIA Portal生成唯一诊断请求包,由原厂授权工程师远程校验设备指纹;三菱呢?得用GX Works2调取模块ID,匹配当年出货的工程备案号。没这些?对不起,系统宁可停机七天,也不走“快捷方式”。
本地应急方案则更像工厂的“消防演练”:必须由持有纸质《权限启用授权书》的设备主管,在双人监督下,用专用U盘启动安全模式,加载经IT部门数字签名的出厂配置镜像——注意,这个镜像不是随便拷贝的,它自带时间戳与哈希值,每次调用都会写入审计日志。HMI黑屏三秒后弹出“配置已重载,操作员:张工,时间:2024-06-12 09:23:17,日志ID:SJQ-8821-LOG”的提示,才算走完流程。
至于第三方介入?我们干这行八年,客户第一次开口问“能不能快点解”,我们反问三个问题:贵司ISO 27001证书是否在有效期内?NDA是否加盖公章并注明本次服务范围?现场是否有带时间水印的固定摄像头全程录制?少一条,我们连螺丝刀都不掏。毕竟,产线密码不是WiFi密码,输错一次可能只是连不上网;输错一次权限逻辑,球锁装配节拍乱了,整批轴承就报废了。
预防性管理策略与智能化密码治理体系构建,说白了就是——别等钥匙丢了才想起配一把,而是从招人第一天起,就给每把钥匙装上GPS、设好有效期、再锁进带指纹的保险柜。
我们见过太多客户凌晨三点打电话:“HMI突然要输管理员密码,老王去年退休了,他电脑里那份‘123456’的记事本也格式化了。”这时候翻旧U盘、找压箱底的光盘、甚至扒服务器日志,都不如当初在系统上线时,把权限当设备资产一样管起来。
比如基于数字孪生的权限生命周期管理:新工程师入职,IT系统自动同步其角色至产线HMI/PLC权限中心,分配最小必要权限;转岗到包装线?原球锁产线的工程下载权限秒级回收;离职当天,系统不仅禁用账号,还会自动触发审计任务——比对过去72小时所有参数修改记录,生成《权限交接完整性报告》。这不是科幻,是我们给某汽车零部件厂落地的真实模块,上线后权限类故障归零。
多因素认证也不再是办公网专属。我们在球锁装配线上部署过USB物理密钥+掌静脉识别双校验终端:操作员伸手一扫,密钥插入,屏幕亮起“欢迎陈工,今日可访问:配方切换、节拍微调(仅±5%)”,连“PLC强制写入”按钮都灰掉了——不是不能点,是点了也没响应。
至于密码策略审计?我们不用人工查“是否8位以上”。系统每月自动生成《密码健康度简报》:哪台HMI还在用出厂默认密码、哪个配方区备份未启用Shamir分片、离线保险库里的加密密钥是否已超期90天……所有结果直推设备主管企业微信,并附一键修复入口。防患于未然,从来不是一句口号,而是每天早上八点准时弹出的一条待办。
标签: 球锁自动装配生产线密码官方重置流程 西门子PLC密码遗忘合规恢复方法 HMI管理员密码丢失应急安全模式 工业产线密码管理体系ISO 27001合规实践 球锁产线权限生命周期数字化治理方案