


粉碎设备被厂家锁,听起来像武侠小说里被点了穴道的高手——外表完好,一动不动。但现实里,这事儿可没那么玄乎,更多是现代工业控制逻辑在“尽忠职守”。
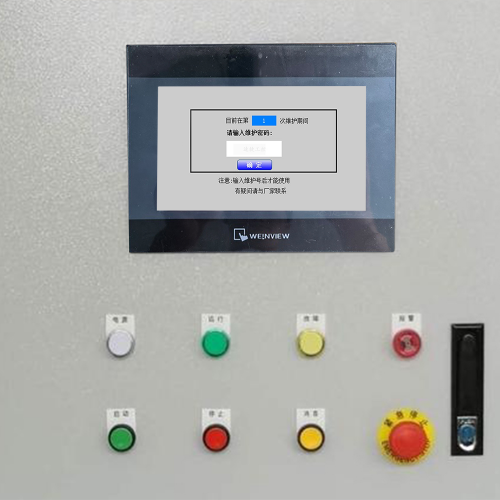
先说技术原理:现在的粉碎设备早不是光靠继电器和按钮就能搞定的老派机械了。主流机型普遍搭载PLC+HMI+变频驱动+物联网模块的组合,固件里嵌着权限校验逻辑,启动时自动联网“打卡”——就像你手机开机要验证Apple ID一样,设备也要向厂家云平台报个到,确认“身份合法、账单清白、改装合规”。一旦校验失败,系统立刻进入保护态:轻则屏蔽参数修改、禁用高速档位;重则直接拦在开机界面,弹出一行冷冰冰的提示:“授权异常,请联系服务商”。
常见触发原因也挺实在:不是欠款没结清,就是三年保修期过了两个月还硬拖着不续保;还有客户自己加装了非标刀具、改了进料口尺寸,系统检测到硬件指纹对不上原始备案,立马拉响警报;更别提某些出口机型自带地域围栏,设备一旦被挪到合同约定区域外,通讯模块就自动静默。
识别锁定状态?别急着拆机。先看屏幕——有没有反复跳“License Invalid”或“Remote Lock Active”;再试操作——急停能按,但启动键灰掉;最后查通讯——PLC连不上上位机,触摸屏ping不通本地网关。这些都不是故障,是系统在用沉默抗议。
说到底,厂家锁设备不是为了刁难用户,而是守住服务边界与技术主权。理解它,比对抗它更有用。
合规应对路径与风险规避策略,这事得拎得清主次——就像钥匙丢了,第一反应不该是砸锁,而是翻翻口袋、问问物业、查查备用钥匙藏哪儿了。
首选方案永远是走官方正门。别嫌麻烦,厂家客服电话不是摆设,授权服务网点也不是装饰品。带上购机合同、付款凭证、设备序列号,再配合身份核验(有些厂商还要法人签字盖章),多数情况下48小时内就能拿到临时解锁码或远程协助服务。我们常遇到客户抱怨“打了三次电话没人理”,后来一问,前两次连设备型号都说不准,第三次才想起翻箱倒柜找出那张泛黄的出库单——官方通道从不拒绝有备而来的人,只绕开准备不足的急脾气。
如果官方响应慢、流程卡壳,还有两条合规替代路径:一是找具备原厂认证资质的第三方服务商协同处理,他们手上有部分调试权限和协议白名单,能帮您对接技术接口、复位授权状态;二是翻出当年签的OEM协议,逐条对照“软件授权终止条件”“解禁响应时效”等条款,必要时可依据《民法典》第五百零九条关于合同全面履行义务的规定,主张合理服务期待权。
至于网上流传的“刷机包”“万能密钥”“短接主板某两个针脚”……咱们得说句实在话:这些操作轻则触发固件自毁机制,让PLC直接变砖;重则违反《计算机信息系统安全保护条例》第二十三条,涉嫌非法获取计算机信息系统数据。更现实的风险是——修好一台,烧掉三块主板,最后还得求着原厂换件,价格翻倍。
记住,合规不是慢,而是稳;规避风险不是退让,是给产线留出真正的重启窗口。
长效预防机制与设备管理优化建议,这事得从“买回来那天”就开始操心——不是等锁上了才翻说明书,而是像给新车上保险一样,把控制权的主动权攥在自己手里。
采购阶段别光盯着价格和交期,合同里那几行小字才是真正的“设备命门”。重点盯三件事:第一,厂家对锁定权限的边界是否明确?比如“仅限欠款超90天可远程禁用”,还是模糊写成“基于厂商判断”;第二,解禁响应时效有没有白纸黑字?写明“收到申请后4小时内提供临时授权”比“尽快处理”管用十倍;第三,数据所有权归属必须清晰——你产线跑出来的工艺参数、运行日志、配方文件,得确认是企业自有资产,而非被绑定在厂家云平台里的“数字抵押品”。
运维阶段要养成“数字洁癖”:新设备上线一周内,务必完成本地固件完整备份、HMI工程文件归档、PLC程序加密前原始版本留存;关键设备配置离线运行模式,哪怕只是保留基础启停逻辑,也能在断网或授权失效时多撑8小时;每月最后一个工作日,花15分钟核查所有粉碎设备的授权状态——很多系统后台其实自带“授权倒计时提醒”,只是没人点开看。
最后一步是管理升维:建一张动态更新的粉碎设备数字资产台账,不只记型号序列号,还要标注固件版本、最后一次备份时间、当前授权有效期、对接技术接口人。有条件的企业,可把这类设备接入轻量级IoT监控平台,设置“通讯心跳异常+授权状态突变”双触发预警——锁还没落下,消息已推到工程师手机上。预防的本质,不是阻止问题发生,而是让问题刚冒头,你就已经站在它前面了。
标签: 粉碎设备厂家远程锁定解锁方法 PLC粉碎机授权异常处理流程 工业设备物联网锁合规解禁方案 粉碎设备固件备份与离线运行配置 粉碎机OEM合同授权条款审查要点