


混凝土35站不是咖啡店,但它的“密码”同样不能随便借给别人——哪怕对方说“我就改个配料比例,两分钟搞定”。咱们先来捋一捋:这台每天吞吐数百方混凝土的工业重器,其实是个披着钢铁外壳的“逻辑大脑”。它靠PLC做决策中枢,指挥骨料仓门开合、水泥螺旋给料、水秤精准滴灌;配料系统像一位老练的配药师,毫秒级响应称重传感器反馈;上位机软件则端坐中央,既是监控屏,也是指挥台,还能生成生产报表——三者环环相扣,缺一不可。
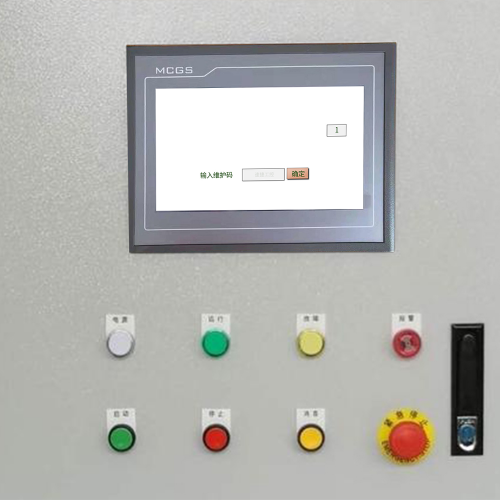
而维护密码,就是打开这整套逻辑大门的“青铜钥匙+指纹+瞳孔扫描”三合一通行证。它不单是一串字符,更是权限的刻度尺。操作员密码只能启停设备、查看实时数据;工程师密码能调参数、导出日志;管理员密码才真正握有“修改配方权重”“重置计量校准”“导出原始PLC程序”的生杀大权。三级权限不是摆设,是防止“小张误点‘清空所有配方’”酿成整条生产线返工的制度护栏。
一旦密码丢了或被乱传?轻则某天早班发现砂石配比飘了3%,重则搅拌主机因保护参数被误关而过载停机,更别提审计追溯时发现“谁在凌晨三点删了报警记录”却查不到登录人——那可不只是技术问题,是合规风险。说白了,密码不是防君子的锁,而是守规矩的界碑。
维护密码这事,说白了就像工地上的安全帽——不戴不违法,但出事了真扛不住。很多混凝土35站用着用着就发现:上次改参数的老师傅退休了,密码写在烟盒背面被泡了雨;新来的电气工程师对着PLC面板干瞪眼,DIP开关拨了八遍还是“Access Denied”;更绝的是有客户把密码存在微信文件传输助手,结果手机丢了,连带整条配料线“失语”三天。
我们不搞虚的,先上干货:密码设置得像砌墙一样讲规矩——长度不低于8位,大小写字母+数字+符号必须凑齐“四件套”,禁用生日、工号、12345678这类“开门砖”。更重要的是“物理隔离”:写在纸上?得锁进带双锁的工具柜;存电脑里?必须加密文档+独立硬盘离线保管,绝不能和设备图纸放在同一个U盘里。定期更新不是形式主义——建议每季度换一次,尤其在人员变动、大修之后,顺手把旧密码记录彻底碎纸。
真忘了怎么办?别急着砸面板。90%的35站支持本地DIP开关复位(注意:仅重置操作员级密码,工程师权限仍需密钥);剩下那10%,就得靠串口调试工具“温柔唤醒”——但前提是PLC没启用硬件写保护。至于厂商授权解密?流程得走正门:提供设备序列号、采购凭证、加盖公章的申请函,我们帮您对接原厂通道,拒绝“黑盒子式”强制破解。
第三方维护最怕“人走茶凉”。现在我们推电子工单系统:每次密码交接,必须双人扫码确认,系统自动抓取时间、IP、操作终端、甚至摄像头画面缩略图,日志留存三年。不是信不过谁,是让每一次权限流动,都经得起回头看。
智能化升级不是给老设备贴个二维码就叫“上云”——当混凝土35站连上物联网平台、接入云SCADA、支持远程配比调整时,那串十年前设的“admin123”密码,瞬间从“小漏洞”变成“大闸门”。传统密码模式在智能场景里频频露怯:运维工程师半夜用手机APP调看骨料仓余量,结果因密码过期被拦在门外;云平台批量下发配方参数,却因单点密码被撞库,导致多站点同步误配;更麻烦的是,等保2.0三级要求明确写着“远程管理必须实现身份鉴别与访问控制”,光靠一个静态口令?连审计报告第一行都写不下去。
怎么办?我们把密码“升级换代”当成一场系统性改造:先给登录加层“保险锁”——在HMI和上位机端集成多因素认证(MFA),刷脸+动态令牌+USB密钥三选二,就算手机丢了、密码泄了,黑客也进不了PLC逻辑区;再给通信装上“数字身份证”,用SM4国密算法加密设备证书,每台PLC生成唯一SM9标识公钥,云端只认“持证上岗”的终端,彻底杜绝仿冒指令。这不是炫技,而是让每一次远程启停、每一回配方下载,都像工地实名制考勤一样可追溯、可验证、可审计。
说到底,密码安全的终点不是“更难记”,而是“更可信”。当35站从单机运行走向集群协同,密码就得从“一把钥匙开一扇门”,进化成“一张通行证走一条产线”。我们帮客户做的,从来不是换密码,而是重建信任链。
标签: 混凝土35站维护密码找回方法 混凝土搅拌站PLC密码重置步骤 混凝土35站多因素认证MFA配置 混凝土搅拌站等保2.0三级密码合规方案 混凝土35站管理员密码安全管理制度