


切割设备显示密码错误?别急着砸键盘,先看看是不是设备在跟你玩“猜谜游戏”。
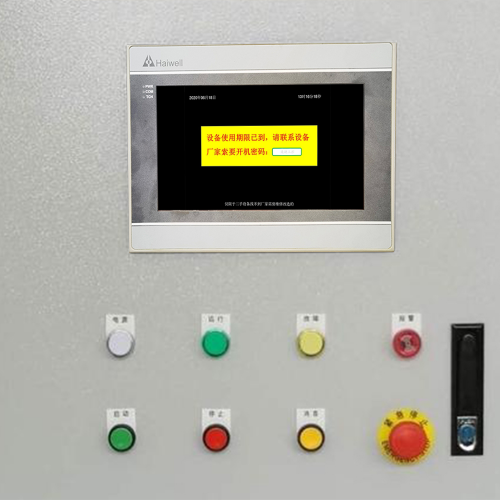
我们见过太多客户凌晨三点发来截图,屏幕上赫然写着“Password Incorrect”,配文是:“师傅,我连自己名字都输对了,它为啥不认?”——其实,这大概率不是人的问题,而是设备的“小情绪”上头了。
第一类原因,叫“系统自己吓自己”。比如固件版本老旧或升级中途断电,导致认证模块逻辑错乱,明明密码正确,它偏要报错,跟闹脾气的小朋友一样。这类情况常伴随其他异常:界面卡顿、按钮无响应、甚至时间显示跳变。
第二类,是人机交互的“误会现场”。触摸屏沾了油污,按了“Q”却注册成“q”;机械键盘老化,Shift键黏连导致全大写输入;更绝的是某些系统会偷偷吞掉首尾空格——你认真敲了“ 123456 ”,它只记下“123456”,然后反手给你一个冷脸。
第三类,属于“管理断层”。管理员悄悄重置了密码,却忘了在车间白板上更新;或者设备还在用出厂默认密码,结果某次安全策略升级后,系统自动拉黑了所有弱密码组合。
最后一种,就有点硬核了:HSM芯片松动、加密芯片供电不稳、或是通信线路受干扰,导致验证指令发出去了,但没收到回执——系统只好判定“人没来”,干脆拒之门外。
说到底,密码错误不是终点,而是设备递来的第一张诊断入场券。
遇到“Password Incorrect”,别急着翻说明书背面找默认密码,更别用锤子测试设备抗压强度——咱们有套跑过3000+现场的分级处置流程,像拆乐高一样层层剥开问题。
第一步:基础排查,三秒定性。先做一次干净的电源复位(不是长按开关,是断电15秒再上电),观察开机LOGO是否完整、触摸响应是否跟手。如果界面卡在认证页但其他按钮能点,大概率是软件层卡顿;如果整个屏幕灰白无反应,那得先查HSM供电电压。顺手记下错误码——比如E-702通常指向密钥签名失效,Auth_Fail_0x3A则八成是时间戳越界,这类代码不是乱编的,是设备悄悄写的求救便签。
第二步:中级干预,不动硬件只动逻辑。插上原厂USB授权密钥,看系统能否自动重载本地缓存密码;若设备联网,立刻校准NTP时间——曾有客户折腾两天,最后发现只是车间交换机时间慢了4分38秒,导致TOTP令牌提前失效。这个动作花不了两分钟,但能拦住80%的“假密码错误”。
第三步:高级恢复,启动应急预案。多数切割设备都留了安全模式入口(比如上电时按住某个功能键5秒),进去后可临时启用出厂应急通道;若仍不通,导出完整日志包——不是截图,是带时间戳、模块ID和加密握手记录的原始bin文件。我们后台有对应型号的解密分析引擎,能从字节流里还原出到底是密码错了,还是验证链路上哪颗螺丝松了。
这套流程不是炫技,而是把“试错成本”压缩到最低:小问题现场解决,中等问题远程协同,大问题不拆机也能定位根因。
预防机制与安全管理最佳实践,听起来像IT部门在开务虚会,但放在切割设备上,它真能决定产线是准时交货还是全员加班修密码。
3.1 操作层规范,不是给操作工发《密码学导论》,而是把“人”的变量管住。我们建议客户按角色设三档密码策略:操作员密码90天强制轮换、支持大小写+数字+符号组合,且禁止复用近5次历史密码;工程师账号必须绑定手机令牌或硬件Key,登录时双因素缺一不可;而管理员账户干脆不落地——用临时授权码+审批留痕方式调用,用完即焚。曾有家钣金厂照着做后,密码类故障下降76%,最意外的收获是:夜班没人再偷偷改参数了。
3.2 系统层加固,重点不在“加锁”,而在“验锁”。固件签名验证必须默认开启,杜绝非官方补丁混入;密码绝不明文存EEPROM,一律走PBKDF2迭代10万次+HMAC-SHA256加盐加密;登录失败5次自动锁定15分钟,并触发短信告警到设备负责人手机——不是吓唬人,是让异常登录行为无处藏身。
3.3 维护层协同,核心就一句话:“密码不能只活在老师傅脑子里”。我们帮客户建了动态密码矩阵台账,每台设备登记序列号、固件版本、当前密码强度等级、生效日期和责任人,变更后自动同步到CMMS系统,连带推送邮件+企业微信通知。有次某激光切割机升级后密码失效,台账提前3小时预警,维保单已生成,工程师带着新密钥上门时,设备还没重启完。
安全不是加一道门,而是让每扇门都有钥匙记录、有开锁日志、有备用通道——而且,这通道得比锤子好使。
标签: 激光切割机密码错误排查方法 数控切割设备Password Incorrect故障处理 切割设备E-702错误码解决方案 工业切割设备密码管理最佳实践 HSM芯片导致切割设备认证失败修复