


在工业称重的世界里,秤可不是只会“报个数”的老实孩子——它背负着真金白银的贸易结算、产品出厂的质量背书,甚至环保合规的审计铁证。你想想,一车煤过磅少报200公斤,下游电厂按吨计费,损失谁来扛?一批药品原料称重偏差超限,整批次就得报废,连追溯报告都写满问号。所以称重系统里的“密码”,从来不是为了防同事偷看屏幕,而是给关键参数装上三把锁:一把防手滑,一把防心歪,一把防门没关严。
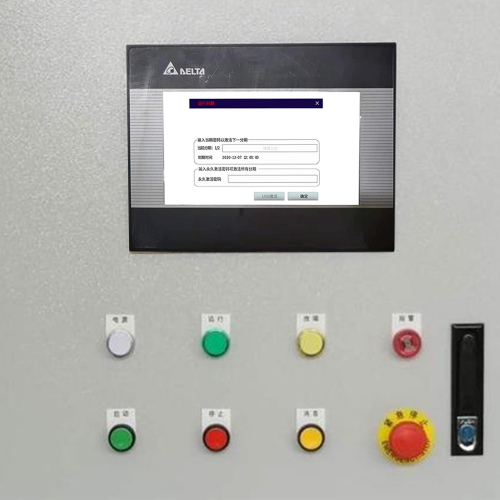
我们常听客户说:“这秤以前没人设密码,用得好好的。”——直到某天操作员误调了量程系数,整条包装线连续三天贴错净含量标签;或者设备维保时,第三方工程师顺手改了校准参数却没留记录,三个月后质量稽查翻出异常数据曲线……这些都不是故障,是信任被悄悄撬动的裂痕。因此,密码保护的第一性原理,从来不是“加个锁就安全”,而是明确回答三个问题:谁可以动?动什么?动了有没有痕迹?它不追求军用级加密,但必须让每一次权限动作可识别、可追溯、可兜底。就像晋江速捷自动化服务过的几十家食品与建材客户反复验证的:最有效的防护,往往藏在“不让误操作发生”的设计里,而不是“等误操作后再报警”。
密码保护不是贴在屏幕上的“封条”,而是一张立体防护网——它得在人眼看得见的地方拦住手滑,在芯片读得懂的地方锁死逻辑,在数据跑得动的通道里验明正身。我们拆开一台主流称重仪表或称重PLC系统的外壳,会发现密码机制其实分三层“岗哨”:界面层是门卫,系统层是保险柜管理员,通信层则是快递员上岗前的动态通行证。
界面层讲究“看得见的规矩”:操作员只能调零、去皮、打印;技术员能进校准菜单但改不了量程系数;管理员才握有标定密钥和参数导出权限。这三级不是摆设——输错3次自动锁定5分钟,15分钟无操作自动登出,密码不支持复制粘贴,更不会在屏幕上“* * *”后面偷偷回显半个字符。有些老式设备把“按住F1+F2+5秒”当管理员入口,结果产线班长全背下来了,这叫伪权限,不算防护。
系统层玩的是“看不见的硬核”:密码从不以明文存进EEPROM,而是用SHA-256加盐哈希后烧录,连主板换新都要重新绑定;关键配置区启用写保护熔丝,固件升级时若签名不匹配,系统直接拒收——不是“提示错误”,是根本不动。我们修过一台被篡改过系数的称重终端,恢复出厂设置后密码居然还在,就是因为它的安全启动链没断,配置区压根没被刷写器碰过。
通信层则补上最后一环:串口连笔记本?先要令牌认证;以太网远程调试?每次会话生成一次性Token,超时即焚;连无线模块都默认关闭配置端口,开启需物理按键+APP扫码双确认。毕竟,最危险的不是谁站在秤旁边,而是谁坐在三百公里外的电脑前,正用Wireshark抓着你的Modbus包。
实施规范、合规验证与典型问题应对,听起来像在写ISO内审报告,其实它更接近产线老师傅的“三不原则”:不图省事、不抄近路、不心存侥幸。我们见过太多称重系统在验收时一切正常,投产三个月后突然被调包参数——不是黑客入侵,而是维护人员用默认密码进了管理员菜单,顺手把分度值从0.1kg改成0.5kg,还顺手关了校准日志。
先说合规这回事。OIML R76认的是“秤的公正性”,GB/T 7724盯的是“仪表的可靠性”,而ISO/IEC 27001管的是“谁动过它、怎么动的、动完有没有留痕”。三者交汇点很实在:密码不能只是“有”,得可审计、可追溯、可恢复。比如R76明确要求“参数修改必须触发事件记录”,这意味着你按一次“保存系数”,系统就得自动生成一条含时间戳、操作员ID(非姓名,是绑定工卡的加密ID)、变更前/后值的日志,并且这条日志得掉电不丢、不可覆盖、不可手动删除——不是存在U盘里,是固化在独立安全存储区。
现场验收时,我们不只看“能不能输密码”,而是专挑软肋下手:拔掉电源再上电,看密码策略是否还在;连续输错5次,确认锁定时长和提示是否一致;用备用账号登录后,删掉一条日志试试——删不掉才算过关。最常翻车的是“密码恢复流程”:有些厂家写的说明书写着“联系厂商获取恢复码”,结果客服电话打不通、邮箱石沉大海,最后只能返厂。真正的合规恢复,是本地物理按键组合+设备唯一码+时间窗口校验三要素缺一不可。
至于那些年我们修过的“经典翻车现场”:某食品厂的配料秤,管理员密码是“123456”且十年未改;某物流分拣线的动态秤,界面明文显示密码输入过程(连退格键都带*号闪烁);还有更绝的——权限分离形同虚设,技术员账号能导出全部历史称重数据并批量修改。这些不是技术缺陷,是管理断层。密码保护的终点,从来不是让机器更难用,而是让人更不敢乱动。
标签: 工业称重系统密码保护三级权限设计 称重仪表防误操作密码策略实施规范 OIML R76认证要求的称重参数修改日志标准 GB/T 7724称重显示仪表安全配置合规验证 称重PLC系统通信层动态令牌认证方案