


钉箱机远程控制这事,听起来像科幻片里的情节——机器自己“打电话”回厂家报备,顺带被悄悄调个参数、锁个产量,甚至半夜突然停机。但现实比剧本更真实:它真有这么一套逻辑严密的工业物联网(IIoT)体系在背后运转。
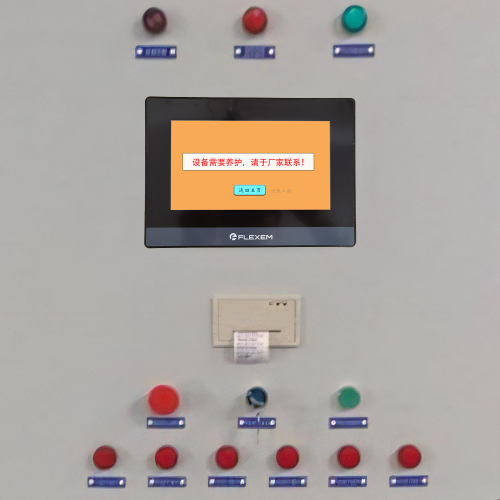
简单说,现在的智能钉箱机不是“光会钉箱子”的老实设备,而是自带4G模块或以太网口、连着厂商私有云平台的“联网员工”。它通过MQTT或HTTP协议定期心跳上报状态,就像每天打卡;而厂家后台则像HR系统,能下发指令、读取计数、修改压钉力曲线——这些动作,全靠出厂时预烧进控制器固件里的远程管理模块。
这个模块不是后加的APP,而是嵌在底层代码里的“数字门禁”,通常绑定白名单认证机制:只认自家云服务器的证书和会话密钥。你拔掉网线它就失联,但只要一通电联网,它就自动重连、自动认证、自动同步权限策略。更关键的是,它的功能边界很清晰:不单是看数据,还能锁参数(比如不让调速)、卡产量(到50万箱自动停机)、甚至触发强制升级——哪怕你正赶着交货,系统也可能弹出“请等待固件更新完成”。
所以问题来了:这扇门,到底有没有一把用户自己的钥匙?答案不在技术黑箱里,而在你签合同那天的纸面细节和开机那一刻的网络配置选择上。
解除厂家远程控制,听起来像给钉箱机做一场“数字断脐手术”——既想剪掉那根看不见的网线,又怕一剪就失血休克。但现实是:这事儿能做,但得讲方法、守边界、分轻重。
技术上,路径确实存在。最朴素的是物理断网:拔4G卡、封网口、加物理隔离网闸,立竿见影,也最安全。进阶一点,用工业防火墙把厂商云平台的IP段和域名(比如xxx-remote.com、api.factorycloud.net)全拉黑,再关掉设备端的自动重连机制——相当于给门装了防盗锁,钥匙还在厂家手里,但门暂时打不开了。至于重刷固件?理论上可行,尤其部分国产控制器支持JTAG调试或Bootloader擦写,但风险极高:刷错版本可能变砖,刷掉认证模块可能触发反制逻辑(比如清空PLC程序或锁死HMI),更别提多数厂商根本不公开固件镜像和签名密钥。
法律层面,关键不在“能不能解”,而在“签没签过字”。翻翻当初的采购合同,如果白纸黑字写着“设备接入厂商云平台用于远程运维及生命周期管理”,那这权限大概率被认定为双方合意;反之,若合同只写“设备交付即所有权转移”,却未明示远程控制条款,用户主张数据主权与设备自主权就有扎实依据。《网络安全法》第二十七条不是拦路虎,而是警示牌:禁止“非法侵入他人网络”,但合法断网、合规配置、依约解约,从来不在禁止之列。
说到底,解除控制不是对抗,而是回归契约本意——机器是你的,联网是可选项,不是默认项。
长效自主管控策略:从“被动解除”到“主动防御”
很多人以为,搞定钉箱机远程控制这事,就是等哪天被锁了、被限产了、被半夜强制升级了,再急急忙忙找人“解密”“断链”“刷固件”。这就像总在修漏水的屋顶,却从不检查排水系统和瓦片质量——治标不治本,还越修越累。
真正的破局点,不在事后补救,而在事前设计。我们把这套思路叫“三阶筑墙法”:采购前定规矩、部署时划边界、运维中养习惯。
采购前,别只比价格和交期。多问一句:“你们的远程模块,能不能关?怎么关?关了会影响保修吗?”要求对方提供API接口文档、通信协议白皮书,把“禁止默认启用远程功能”“远程权限须经我方书面确认”写进补充协议。更理想的是,直接谈本地化部署选项——数据不出厂、指令不离线、升级走U盘,这才是物理级的安心。
设备进场后,别让它一通电就直连云。建议OT网络与IT网络物理隔离,用工业网闸做单向数据导出;远程访问若确需保留,必须弃用默认账号密码,改用双向证书认证(类似给每台设备发一张不可复制的数字身份证)。
运维阶段,建立自己的设备“健康档案”:什么型号、什么固件版本、谁签过授权、上次校验时间。每月跑一次固件哈希值比对,每年请第三方做一次工业控制系统安全基线审计。不是防厂商,而是防未知——因为真正危险的,从来不是那个留了后门的厂家,而是那个没人盯、没人管、没人懂的“默认配置”。
自主权,不是争来的,是建出来的。
标签: 钉箱机厂家远程控制解除方法 智能钉箱机断网后还能正常使用吗 钉箱机远程锁产量怎么破解 钉箱机固件刷写解除远程控制风险 采购合同中钉箱机远程控制权限约定