


在工业切割设备的世界里,维护密码可不是手机锁屏那句“123456”——输错三次顶多被锁一分钟,而切板机上输错三次?可能直接触发安全锁定,连激光头都懒得眨一下眼。
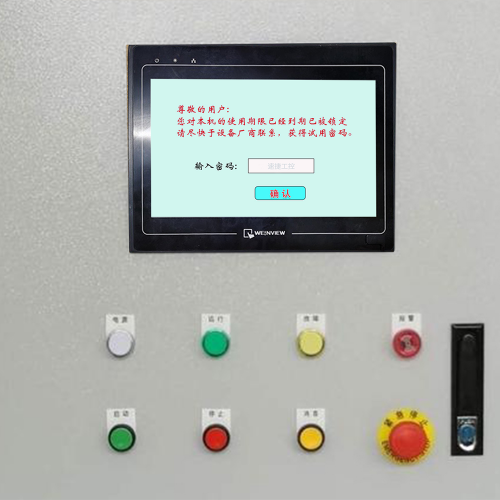
简单说,切割设备的维护密码,是打开设备“内功心法”的密钥。它不负责启动机器,但能让你调校光路偏移量、重写伺服响应曲线、升级固件版本,甚至把一台三年前出厂的老水刀,调成刚下产线的精准状态。没有它,你连校准模式都进不去;有了它,你才算真正摸到了设备的“脊椎”。
权限从来不是一碗水端平。操作员密码只管启停、换料、调个常规参数;维护工程师密码则能动PLC逻辑、改IO映射、导出运行日志;而厂家级密码——那基本是藏在加密芯片里的“创世指令”,连恢复出厂设置都要它点头,更别说解锁被锁死的轴控模块了。
安全机制也早过了“明文存EEPROM”的年代。现在主流设备要么用专用加密芯片绑定MAC与固件哈希,要么走动态口令路线:每次登录生成带时间戳的一次性码,配合USB硬件密钥双因子认证。说白了,不是你记住密码,而是密码认得清你是谁、在哪台设备、什么时间来的——比小区门禁还较真。
所以别再问“密码是多少”,该问的是:“这台设备,今天认不认我?”
维护密码不是存进微信收藏夹就完事的备忘录,它是一套有呼吸、会衰老、能审计的活体系统。
生成环节就得立规矩:密码不能是“admin123”加个生日后缀,得由设备内置随机数发生器或IT安全平台统一派发,长度不低于12位,含大小写字母、数字及符号,且禁止复用历史密码。分发?绝不走微信、邮件或口头传达——得通过加密通道推送至指定运维终端,并强制首次登录时修改。
更新频率也得卡死:常规设备建议90天轮换一次;高危产线(比如切割军工板材的)甚至压缩到30天;而一旦维保工程师离职、设备转手给新工厂、或者发现异常登录日志,必须立即失效旧密钥,并同步更新审计日志——这条记录不是摆设,它是日后追溯责任链的唯一铁证。
现实里最扎心的三类风险,我们天天在修:第一,老师傅退休前没交密码,只留下一句“我记在本子上了”,结果本子随搬家丢了;第二,二手设备从A厂转到B厂,原厂密码没清空,新产线调试时被旧权限意外触发了保护逻辑,切偏三毫米还查不出原因;第三,外包维保人员拿了一次性密码,修完没注销,半年后远程被撞库利用,设备半夜自己执行了未授权的固件回滚。
应急恢复?我们不靠“重启试试”。真锁死了,先看是否支持安全Boot模式——短接特定端子+上电,跳过密码校验直入底层维护界面;再不行,就走厂商白名单远程解密通道,需提供设备序列号、采购凭证与法人授权书三重核验;最底线是硬件复位,但请注意:多数现代切割机复位后不会恢复“admin/123456”这种默认密码,而是进入无操作权限的待绑定状态,必须重新注入授权证书——换句话说,复位不是解锁,是重装信任体系。
密码管得好,设备才真正姓“你”。
合规性不是贴在机柜上的那张ISO证书,而是每次输入密码时,系统悄悄核对的那几行安全策略。
IEC 62443和国标GB/T 30976不是拿来应付检查的纸面功夫——它们明明白白写着:维护密码必须绑定设备唯一标识(如MAC或TPM芯片ID),禁止明文存储、禁止硬编码默认值、必须支持失败登录锁定与告警联动。我们修过太多“合规但失效”的案例:某激光切割机虽启用了动态口令,却把种子密钥存在PLC变量区,一读就露馅;还有水刀设备号称符合等保三级,结果维护账号共享给五名操作工,审计日志里全是“user01”——这不叫合规,这叫集体蒙眼过河。
横向看三大主流切割平台:激光机偏爱“双因子+厂商云鉴权”,尤其进口品牌普遍要求每次高级操作前向授权服务器心跳验证;水刀设备因多部署在潮湿车间,倾向硬件加密芯片(如ATECC608)做本地密钥锚定;等离子系统则“最接地气”——不少国产机型仍依赖USB加密狗,好处是离线可用,坏处是一只狗丢了,整条产线就得停机等新狗激活。
未来三年,密码本身正在“隐身”。生物识别已接入部分高端激光台面控制系统,指纹+掌静脉双验才允许进入校准模式;数字孪生平台开始干一件很酷的事:当虚拟产线检测到实际设备温度异常升高,自动临时降级维护权限,防止带病参数修改;而零信任不是概念,我们已在两家汽车零部件厂落地试点——设备不再默认信任任何内网IP,每次维护指令都需携带时效性JWT令牌,并由中央策略引擎实时评估操作者角色、时段、历史行为后才放行。
密码终将退场,但“谁能在何时做何事”的规则,会越来越锋利。
标签: 激光切割机维护密码安全策略 水刀设备加密芯片绑定MAC地址 工业切割设备维护密码应急解锁方法 等离子切割系统USB加密狗权限管理 IEC 62443合规的切割设备密码审计日志