


液压机械远程控制这事,听起来像科幻电影里的情节——师傅刚拧紧最后一颗液压阀螺丝,手机就弹出一条通知:“您的挖掘机已被云端锁定,请联系400客服解锁。”别慌,这还真不是段子,而是当下不少中高端液压设备的出厂标配。
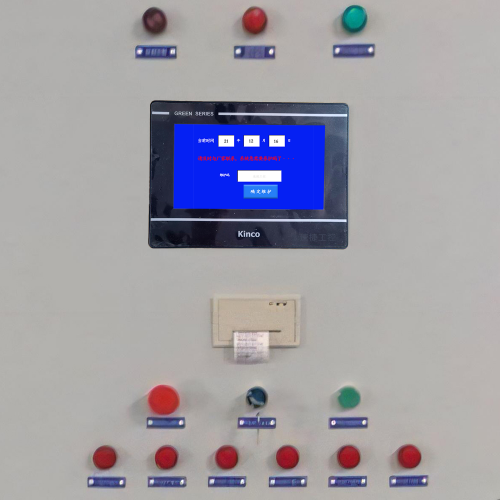
技术原理上,它玩的是“OT+IT”的双面胶战术:一边是传统液压系统的执行层(比如比例阀、伺服油缸、压力传感器),另一边是嵌入式网关、4G/WiFi模组、边缘计算单元,再往上连着厂家私有云平台。通信协议五花八门——Modbus TCP跑在以太网上负责读写寄存器,CANopen over Ethernet扛起多轴协同的重担,而更多时候,你看到的其实是厂家自己写的加密隧道协议,外人连握手包都抓不到。
行业应用倒挺实在:工程机械租赁公司靠它防“机主跑路”,一月没付租金,远程限扭限速立马生效;智能工厂里,维保工程师不用拎着笔记本满车间跑,点点鼠标就能复位一个卡死的折弯机;还有些安全联锁场景更硬核——比如某冶金厂的液压倾翻炉,必须等远程授权确认冷却到位,才允许下一次倾转。
但问题来了:这把“数字钥匙”,真能被用户自己拔出来吗?答案不是简单的“能”或“不能”,而是一道融合了电路板、代码行和合同条款的综合题。我们下一章就来拆解这把锁到底焊得有多牢。
远程控制这把锁,焊得牢不牢?得看你是想撬锁、拆锁芯,还是直接把整扇门扛回家——三种思路,三种结局。
先说物理层解除:最“野路子”也最立竿见影。比如断开远程通信模块的供电、拔掉4G模组的SIM卡座、甚至用绝缘胶带封住WiFi天线馈点……这些操作不需要懂梯形图,只要认得螺丝刀和万用表。有些老派工程师还会短接CAN网关的使能引脚,让远程指令一进总线就“迷路”。但现实很骨感:现代液压设备早把通信模块集成进主控板,拔模组=拆主板;短接引脚可能触发自检报错,反而让设备直接拒动;更别说部分机型连网关芯片都做了固封处理,刮开涂层都得申请防静电许可。
再看软件/逻辑层:听起来高大上,实操却像在雷区绣花。本地HMI提权?前提是厂商没禁用管理员入口;PLC程序重刷?得有原始源码或至少能读出加密块——而多数设备出厂时已清空注释、加密OB块、锁定下载口;至于Bootloader擦除远程服务模块?理论上可行,但一不留神擦掉启动引导区,设备就真成“砖头”,连本地按钮都不亮。
最后是法律与合同维度:这才是真正压舱石。采购合同时一句“设备联网功能属厂商维保体系组成部分”,EULA里一行小字“用户不得擅自禁用远程管理通道”,配合《网络安全法》第27条关于“不得干扰网络正常功能”的兜底条款——技术上你解得开,合规上你未必敢解。等保2.0还要求关键工业设备远程操作留痕可溯,未经备案的解除行为,可能被判定为安全事件上报。
所以结论很实在:能解除,但不是靠蛮力,而是靠准备、靠条款、靠时机。
合规、安全与可持续的应对策略建议,听起来像一份企业ESG报告的附录,但对液压机械用户来说,这其实是张“防锁指南”——不教你怎么暴力拆锁,而是帮你提前把锁眼焊死、给钥匙配双保险、再拉上邻居一起盯着开锁匠。
采购阶段别只比价格和吨位,得当一回“合同侦探”。明确写进条款:远程功能默认关闭,开启需用户书面授权;要求提供完整本地HMI管理权限,且支持离线模式下全功能运行;关键参数修改、启停指令、固件升级等高危操作,必须保留本地物理按钮或密码确认环节。别怕厂商说“行业惯例不支持”,惯例不是铁律,是还没被较真过的潜规则。
技术防护要讲“纵深感”:在设备网络入口加嵌入式防火墙,只放行已备案IP段的Modbus TCP心跳包;对所有远程指令做白名单校验,连“复位报警”这种看似无害的命令,也得匹配预设逻辑序列;更狠一招是引入双因子本地确认——比如按住急停按钮3秒+输入6位动态码,才允许执行远程锁机解除。这不是添麻烦,是把“厂家说了算”变成“人机共决”。
最后,单打独斗不如抱团立规。我们正联合几家大型工程机械租赁商和液压系统集成商,向全国液压气动标准化技术委员会提交《工业液压装备远程控制接口安全规范》草案建议稿。核心就两条:一是厂商远程操作必须生成不可篡改日志,实时同步至用户本地服务器;二是用户有权随时导出、审计、甚至一键冻结某类远程指令。锁可以有,但钥匙的铸造、分发、使用记录,得摆在阳光下。
毕竟,真正的自动化,不该是设备越来越聪明,而用户越来越失语。
标签: 液压机械远程锁定解除方法 工程机械厂家远程控制合规性 液压设备本地HMI管理权限获取 工业液压装备远程控制安全规范 液压系统通信模块物理断网操作