


涂装生产线远程控制这事,听起来像科幻片里的情节,其实早就是工厂车间里的日常操作了。但问题来了——当产线突然被厂家“隔空点名”,连喷枪开关都得等对方发个指令,这种掌控感,到底是贴心服务,还是隐形绳索?
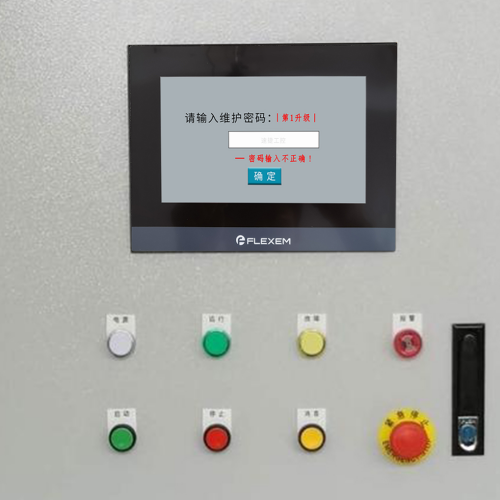
先说技术原理。现代涂装线普遍跑在工业物联网(IIoT)的底座上:PLC是大脑,传感器是神经末梢,HMI是脸面,而云平台或远程运维中心,则是千里之外的“值班医生”。厂家不是靠魔法接入的,而是通过标准架构层层打通——边缘网关采集数据,加密上传至云端,再经身份认证、权限校验后,才允许远程调试或参数下发。这就像你家智能门锁,能远程开锁,前提是它连着Wi-Fi,且你授权了家人App权限。
常见实现方式五花八门:有的走公网+动态域名+VPN穿透,有的用4G/5G专网卡直连厂商服务器;更“稳”的做法是部署独立远程维护通道,比如给工程师单独开通一条带时间窗、操作留痕、仅限读取+有限写入的通道。但关键不在“能不能连”,而在“连进来能干啥”——是只能看趋势曲线,还是能改喷涂节拍、停掉烘道风机?这就引出了下一层:权限设计,从来不是技术问题,而是合同里白纸黑字的权力分配问题。
所以别急着拔网线,先翻翻当年签的验收单和维保协议——那里面,可能早就悄悄埋好了“遥控器”的使用说明书。
涂装生产线被厂家远程控制,到底能不能解除?这问题一抛出来,车间老师傅可能直接抄起网线钳,法务部同事则默默打开合同扫描件——两边动作虽不同,但目标一致:咱自己的产线,凭什么钥匙在别人兜里?
先说法律维度。采购合同里那句“厂商保留远程诊断与维护权限”,不是装饰性条款,而是具备法律约束力的约定。但请注意,有效≠无限。如果协议没明确写清访问范围、数据用途、留存期限和退出机制,那这个“远程权”就属于模糊地带;更关键的是,一旦涉及核心工艺参数修改、设备启停指令下发等操作,已超出常规维保范畴,可能构成对设备实际控制权的不当干预。司法实践中,已有判例认定:未获用户二次授权的远程写入行为,涉嫌违反《网络安全法》第27条及《工业控制系统信息安全防护指南》中关于“最小权限”和“知情同意”的基本原则。
技术上,解除当然可行,但不是简单关个端口就完事。真正靠谱的路径是分层收权:网络层做物理隔离或VLAN划分,把PLC与外网彻底断开;系统层重刷固件、关闭默认远程服务、重置管理员账户;协议层启用OPC UA信息模型白名单,只允许可信IP读取状态,禁用所有写操作。我们修过一条被锁死的喷漆线,厂家留了三重后门——结果发现,最深的那个藏在HMI固件里,得用JTAG调试器硬刷才能清掉。
管理层面的风险倒更现实:解除了远程,下次温度传感器飘移,你还得等工程师打车两小时赶来?所以解除不等于断联,而是把“被动受控”变成“主动授权”——比如约定每次远程操作前必须邮件审批、全程录屏、操作后自动回传日志。控制权收回来了,安全感也稳住了。
毕竟,产线是你的,遥控器可以交出去,但开关的决定权,得攥在自己手心。
企业自主可控,不是喊口号,也不是一纸声明发完就万事大吉。它是一场有节奏、有步骤、有兜底方案的“产线主权收复行动”。尤其对涂装生产线这类工艺敏感、安全等级高、停机成本大的关键产线,盲目一刀切断远程,可能从“防住厂家”滑向“困住自己”;而长期放任不管,则等于把喷涂节拍、温湿度曲线、漆膜厚度参数的解释权,悄悄让渡给了千里之外的售后工单系统。
我们帮客户落地过不少“脱钩计划”,总结下来,真正在用、管得住、扛得过的路径,从来都是分阶段走的:第一阶段叫“看得见”,即摸清所有远程通道——不只是PLC的IP和端口,还包括HMI内置的云同步开关、SCADA服务器上偷偷运行的厂商诊断服务、甚至变频器里那个写着“RemoteUpdate=1”的隐藏寄存器;第二阶段是“管得住”,通过边缘网关做协议解析+指令过滤,允许读状态,但拦截所有写指令,连“启动喷枪”这种基础动作都必须本地物理确认;第三阶段才是“替得了”,逐步替换非国产化核心控制器,不求一步到位,但优先把配方管理、颜色切换、烘干曲线等工艺密钥模块,迁移到可审计、可溯源、可离线运行的本地系统中。
国产替代不是赶时髦,而是选那些真正支持IEC61131-3全语言开发、具备双机热备能力、且开放底层通信栈的平台;边缘网关也不必追求最贵,但得能跑OPC UA PubSub、支持TLS双向认证、自带日志审计模块——这些不是参数,是底线。最后,别忘了把“远程接口最小权限”写进厂级网络安全基线:比如规定所有外联通道默认关闭,开启须经自动化+IT+安全部门三方会签;每季度做一次接口穿透测试,模拟攻击者视角找后门;每年重审一次供应商访问记录,删掉超过90天未登录的僵尸账号。
自主可控的终点,不是把厂家拉黑,而是让自己拥有说“可以,但按我的规则来”的底气。
标签: 涂装生产线远程控制解除方法 涂装线厂家远程权限法律边界 工业物联网远程后门检测与清除 涂装生产线自主可控改造方案 PLC远程访问最小权限配置标准