


工业机器人维护密码,听起来像科幻片里黑客敲几行代码就能打开机械巨兽保险柜的钥匙——但现实里,它更像工厂老师傅藏在工具箱夹层里的那把特制梅花扳手:不起眼,却能拧开整条产线的“关节”。
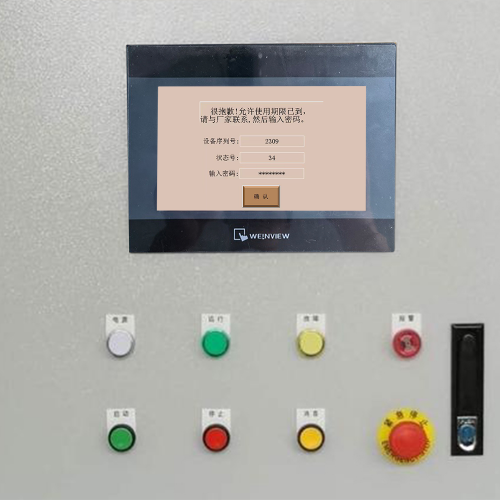
所谓维护密码,并非登录系统看个温度曲线那么简单。它是通往机器人“内脏”的通行证:能进高级调试模式调轨迹精度,敢重置轴参数让失步的机械臂重新认路,甚至可触发固件升级,给机器人换上新“脑回路”。没有它,你连伺服驱动器的电流环增益都碰不到;有了它,一个误点“全部复位”,整条装配线可能当场静音三小时。
它和普通用户密码不是亲戚,顶多算邻居——用户密码只管启停、选配方;维护密码则直通底层寄存器,是工程师的手术刀,不是操作工的遥控器。它也不同于PLC通信密钥(那是设备间握手用的暗号),更不是远程运维Token(那是一次性入场券)。维护密码是长期有效的“最高通行权”,一旦泄露,等于把工厂的维修手册、电气图纸和安全逻辑全摊在陌生人面前。
风险?真不是吓唬人:有人用扫出来的默认密码连上示教器,顺手关了急停监控;有产线因外包人员共享密码,被植入异常运动指令,导致末端执行器撞毁治具;更隐蔽的是,某次看似正常的固件更新包,实则携带后门,而入口,正是那个没改过一次的出厂维护密码。
说白了,这串字符不是锁,而是锁芯的铸造标准——标准松了,再厚的门也没用。
维护密码的全生命周期管理,不是给它办张“终身VIP卡”就完事了——而是要像照顾一台高精度数控机床那样:出厂时校准、运行中监测、保养时换油、故障时溯源,连报废都得碎成颗粒再熔炼。
先说生成与分发。很多现场工程师拿到新机器人,第一件事是试“admin/123456”,结果真能进维护界面……这不是运气好,是厂商埋的雷。预置密码就像新车钥匙配了三把,其中两把还刻着“备用”字样。我们主张:所有设备上电首次启用,必须强制跳转密码修改页,且新密码需满足“4类字符+12位+禁用字典词”——不是为了为难老师傅,而是让暴力破解机算到产线换班都跑不完组合。
存储和传输更不能糊弄。有人把密码记在示教器便签纸上,贴在HMI背面;还有人用明文FTP传配置包,顺带把维护密码当注释写进XML里。这等于把保险柜密码刻在金库大门上。正确姿势是:本地存储必须AES-256加密并绑定设备唯一ID;走网络配置?TLS 1.2起步,HTTP?直接拒接。
至于权限管控,别再靠“张工用完李工用”这种口头约定。我们帮客户上线过RBAC日志系统:谁、何时、在哪台机器人、用了哪个功能模块,全部落盘;关键操作叠加短信+硬件令牌双因子;临时检修?发个2小时有效期的动态令牌,超时自动作废,连截图都来不及发到微信群。
密码不是越难记越好,而是越可控越安全。管得住起点,才守得住终点。
行业合规适配与典型故障应对策略,听起来像在读一本《工业安全法条注释》,但其实它更接近车间老师傅的“维修口诀本”——既得懂标准怎么写,也得知道断电后按哪三个键才能让机器人吐出密码。
先说合规这回事。IEC 62443-3-3和国标GB/T 37033-2018里那句“维护访问凭证应具备唯一性、时效性与可追溯性”,翻译成人话就是:不能一串密码全厂通用,不能十年不换,更不能换了谁都不知道是谁换的。我们帮某汽车零部件厂做等保整改时发现,17台ABB机器人共用同一个维护密码,且自2019年启用至今未变更。审计老师当场掏出计算器:“按每秒尝试100次,这个密码还能扛23天。”——不是吓唬人,是真算出来的。
常见故障里,密码遗忘最让人头皮发紧。但别急着拆主板或寄回原厂,我们有一套“三步安全唤醒法”:先核验设备序列号+固件版本生成唯一授权码;再通过绑定示教器指纹/USB加密狗做硬件身份确认;最后由系统自动触发一次单向密钥协商,重置密码而非绕过验证。整个过程不触碰原有程序逻辑,产线停机控制在15分钟内。
至于升级后密码失效?大概率是厂商新固件启用了更严苛的密钥派生机制,旧密码哈希值对不上新算法。这时候比拼的不是手速,而是对底层认证流程的理解深度——我们曾为一台发那科R-30iB+解出升级锁死原因:它把维护密码和伺服参数校验码做了耦合校验,重置密码必须同步刷新参数区CRC,否则系统判定“配置污染”。
智能制造跑得越快,密码管理越不能靠人盯。零信任不是概念,是我们给客户部署的实时会话看板:每次维护登录,系统自动评估操作者设备可信度、网络环境风险等级、历史行为基线,异常则秒级冻结并推送二次挑战。凭证也不再是“设一次管三年”,而是按任务粒度自动轮换——修完一台,下一台的密钥已悄然更新。
合规不是捆住手脚的绳子,而是给安全加装的智能离合器:该咬合时稳如磐石,该分离时干脆利落。
标签: 工业机器人维护密码安全设置标准 ABB发那科机器人密码遗忘恢复方法 IEC 62443-3-3维护密码合规整改方案 工业机器人维护密码AES-256加密存储实践 基于RBAC的机器人维护权限分级管理系统