


精密蚀刻机被厂家远程控制,听起来像科幻片里的情节,但现实中它真就发生在洁净车间的角落——设备稳稳运行着,突然某天工程师发现PLC日志里多了一条“远程会话建立(来源:XX设备厂IP)”,而自己没点过“同意”。这背后,不是黑客入侵,而是工业物联网时代埋下的标准配置。
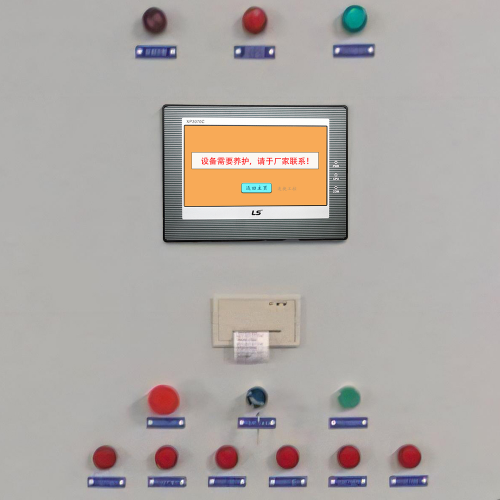
先说技术原理。现代精密蚀刻机早已不是“插电就转”的孤岛设备,而是嵌入式网关+边缘计算模块+云平台三件套的组合体。常见接入方式有三种:一是通过厂商专用VPN通道直连工厂内网;二是走公有云SaaS平台(比如某德系品牌自家运维云),设备定时心跳上报;三是轻量级MQTT协议对接第三方IIoT平台——但底层通信密钥、证书、服务端地址,往往出厂即固化在固件里。
至于权限机制?它不靠密码,靠信任链。很多设备用的是“厂商预置证书+白名单域名+硬编码维护端口”的组合拳。更关键的是,部分OEM机型在Bootloader层预留了带签名验证的远程指令接口,哪怕你重装系统,只要固件没换,那扇门就还在。这不是后门,是“维护之门”——只是门锁钥匙,只发给了原厂。
不同厂商玩法也五花八门:A厂用TPM芯片绑定远程会话,解绑需物理拆芯片;B厂靠开放API,但API密钥有效期30天,续期必须登录其客户 portal;C厂最“朴素”,直接把Telnet调试端口焊死在固件里,连防火墙都拦不住——因为根本没走网络栈,走的是串口映射的虚拟网卡。
所以问题来了:这扇门,能焊死吗?别急,下一章我们聊聊“焊”的技术、法律和代价。
远程控制这扇门,技术上能不能焊死?答案是:能,但得看你是想焊成一堵墙、一道闸,还是干脆把整栋楼的电路图重画一遍。
先说技术可行性。完全解除远程能力,路径确实存在:物理断网最彻底,拔掉网线再封掉网口胶封,设备立刻回归“离线单机模式”;网络层加固也不难,部署白名单防火墙,只放行PLC与HMI之间的Modbus TCP流量,其余一切外联请求直接丢弃;更进一步,可刷写定制固件——前提是厂商没锁Bootloader,或者你手上有带签名验证绕过的工程密钥(注意:这一步已跨入灰色地带,仅限自有设备、自持知识产权场景)。还有高阶玩法:用OPC UA搭建本地化运维平台,所有数据不出厂区,连时间戳都由内网NTP服务器校准,原厂云平台?它连握手包都收不到。
但现实很快会给你递来一份《最终用户许可协议》复印件。很多合同里白纸黑字写着:“为保障设备精度与工艺稳定性,甲方授予乙方不可撤销的远程诊断与固件更新权限”,甚至注明“该权限不因设备所有权转移或维保期结束而终止”。法律上这不是霸王条款,而是工业设备交付的常见对价——你省了现场工程师差旅费,就得让渡一部分控制权。
最后是代价问题。关掉远程,等于关掉自动校准提醒、蚀刻速率漂移预警、甚至关键传感器的寿命预测。某客户曾执意断网,结果三个月后发现腔体温控偏差0.8℃,追溯日志才发现:原厂上月推送过一次热补偿算法补丁,而他们错过了。
所以结论很实在:解除不是不行,而是要算清三笔账——技术账、合同账、运维账。
企业想真正握住蚀刻机的方向盘,靠的不是一纸解约通知,也不是半夜拔网线的孤勇,而是一套有节奏、有备份、有退路的自主可控实践策略。
我们见过太多客户在被远程“锁频”后才开始翻合同、查日志、找厂商要权限——结果发现:权限不在你手里,钥匙早被焊死在出厂固件里。这时候再谈“解除”,不如先谈“接管”。
第一阶段,别急着硬刚,先做“可控放行”。把原厂远程通道从“永远在线”调成“审批触发”:所有远程会话必须经企业IT安全团队双因子授权,操作全程录屏+指令审计,会话超时自动断连。这步成本低、见效快,相当于给远程入口装上带登记簿的旋转门。
第二阶段,建自己的“运维中台”。不依赖厂商云平台,用国产化边缘网关+轻量级Kubernetes集群,把设备数据接入企业自建的SCADA系统。远程调试、参数下发、报警推送全走内网,原厂工程师若需介入,只开放临时、单次、最小权限的跳板机通道——就像请人修空调,只给一把房间钥匙,不给整栋楼的门禁卡。
第三阶段,才是替代。别迷信“国产即安全”,重点看协议是否解耦、接口是否透明。真正值得选的国产蚀刻设备,支持Modbus TCP直读腔体压力/温度/气体流量,PLC逻辑可导出、可验证,固件升级包带SHA256签名且允许本地验签。不是它标了“信创名录”,而是你能在车间里,用Wireshark抓到它和你的MES之间说了什么。
最后提醒一句:自主可控不是拒绝协作,而是把协作权握回自己手里——什么时候连、连多久、让谁看、看什么,得由产线老师傅和IT安全官一起拍板,而不是等一封来自千里之外的“系统维护通知”。
标签: 精密蚀刻机厂家远程控制解除方法 蚀刻设备远程权限法律限制分析 工业设备固件级远程控制绕过方案 半导体制造设备自主可控实施路径 OEM蚀刻机断网后工艺稳定性风险