


称重配料系统突然跳出“密码错误”四个大字,操作员盯着屏幕愣了三秒,下意识摸了摸键盘——没洒咖啡,也没进水,但就是登不进去。别急,这大概率不是黑客在敲你家门,而是系统在用它的方式说:“兄弟,咱们可能有点误会。”
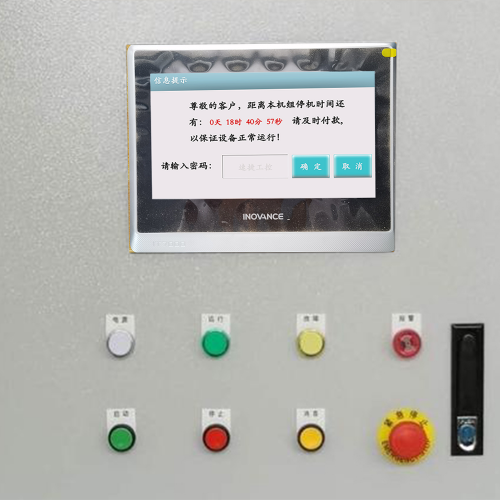
先说最接地气的几种误会:比如刚接手设备,以为出厂默认密码是123456,结果厂家写的是“Admin@2024”还带大小写;又或者你左手按着Shift右手打密码,输入法却悄悄切到了全角模式,输进去的“P@ssw0rd”实际变成了“P@ssw0rd”——看着一样,系统认不出来。还有更隐蔽的:车间里那台老式USB键盘,插在HMI工控机上后映射错乱,回车键变成功能键,登录按钮压根没触发。
再往深一层看,有时候屏幕显示“密码错误”,其实是“权限不够”的委婉表达。比如配方管理员账号被限制只能改参数,不能进主控界面;或者HMI里登录的是操作员角色,而当前页面属于工程师级配置区——系统没记错密码,只是默默把你拦在了权限门外。
硬件层面也不甘寂寞:触摸屏表面有油污导致连续误触、远程调试时网络抖动让认证令牌没来得及同步、甚至PLC和HMI之间通信超时引发会话状态错乱……这些都可能让系统一脸困惑地弹出那句熟悉的提示。
说白了,“密码错误”往往是表象,背后藏着人、机、网三股力量在悄悄较劲。找准到底是哪一股在使绊子,比盲目重装系统快得多。
遇到“密码错误”别急着砸键盘,先摸清系统脾气——它不是在刁难你,而是在等一个合规、稳妥、不伤筋动骨的唤醒方式。
我们速捷工控现场处理过太多类似案例:某饲料厂配料系统卡在登录页三天,产线停摆,最后发现只是HMI固件升级后未同步更新PLC侧的认证密钥;还有家化工企业,反复输对密码仍被拒,结果是SQL Server用户数据库里一条权限记录因断电损坏,导致整个角色校验链断裂。这些都不是靠“重启试试”能解决的,得按系统级逻辑一步步归位。
安全第一,所以应急解锁从不走后门。本地管理员硬重置有明确路径:确认设备型号后,我们指导客户通过主板跳线短接进入Boot模式,在安全环境下清除认证缓存(非格式化!不丢配方、不毁历史数据);若为西门子KTP或威纶MT系列,则启用厂商授权的Secure Recovery工具包,全程留痕可追溯。
软件层修复更讲究协同性。我们会逐项核对PLC与HMI之间的通信参数是否一致(波特率、站号、超时时间),检查SQLite用户表是否存在字段错位,排查Windows系统时间偏差是否让JWT令牌提前失效——曾有客户因工控机CMOS电池老化,时钟慢了47分钟,导致所有基于时间戳的认证全部拒绝。
至于加固?我们不推荐“越复杂越安全”的迷思。真正有效的策略是:强制8位以上含大小写+数字的密码组合、对接企业微信或短信网关实现OTP动态口令、所有失败登录自动记录终端ID与IP,并在后台生成异常行为热力图。不是防君子,而是让每一次误操作都可回溯、可定位、可复盘。
预防性设计,不是给系统加锁,而是帮它学会“开口说话”。
很多客户问:“你们修得快,但下次还能不能少修几次?”——这问题问到了根子上。称重配料系统不是手机APP,输错三次就锁屏,它得在凌晨三点精准投料、在粉尘潮湿的车间连续运行300天。所以真正的优化,不在故障之后,而在图纸落笔、代码敲下、设备出厂前的每一处细节预判。
比如登录界面:我们给某膨化饲料线做的HMI定制界面,顶部实时显示Caps Lock状态,输入框右侧带“明文查看”小按钮(点击即显,松手即隐),错误三次后不直接锁定,而是弹出倒计时+图形验证码——不是为防黑客,是防老师傅戴手套误触、防中控室空调太冷键盘失灵、防新员工第一次操作紧张手抖。安全和友好,从来不该二选一。
系统集成层面,我们坚持一个原则:称重配料系统可以不连MES,但一旦连了,身份认证必须“只认中央,不存本地”。用OAuth2.0做单点登录,所有用户权限由企业AD统一签发,HMI端只做令牌校验与角色映射。去年帮一家乳品集团落地时,就靠这套机制,把原来17个独立系统的23种账号密码,压缩成一套凭证、一次登录、全域通行。
最后是工程交付那张薄薄的checklist:出厂前必须初始化密码策略(禁用admin/123456等默认组合)、自动生成带时间戳的“紧急访问通道”二维码(含AES-256加密的临时密钥+SHA-256校验值),贴在控制柜内侧——不是教人绕过安全,而是确保真出问题时,技术员不用翻三本手册、打五个电话,扫一下,就知道该短接哪根跳线、该调哪个寄存器、该查哪条日志。
设计不偷懒,调试不将就,交付不留盲区——这才是让“密码错误”越来越少的根本解法。
标签: 称重配料系统HMI登录密码错误排查 PLC与HMI认证密钥不同步故障 工控机全角字符导致密码验证失败 称重配料系统工程师权限无法进入主控界面 西门子KTP威纶MT系列Secure Recovery应急解锁