


自动化设备被厂家远程锁住,听起来像科幻片里的情节,但现实里它真能让你的产线在周一早上八点突然“安静如鸡”。这事背后不是黑客入侵,也不是系统崩溃,而是厂商在出厂时就悄悄埋下的“数字保险栓”。
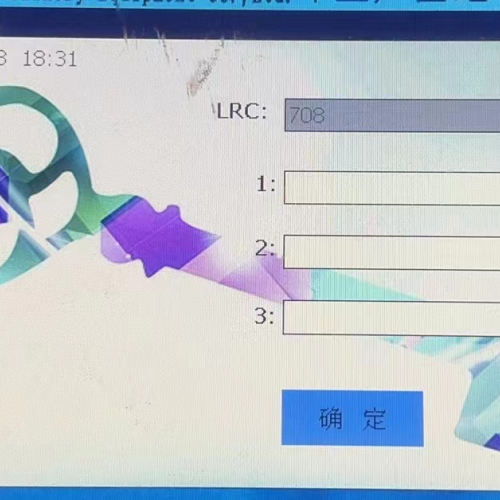
先说设计逻辑——这玩意儿本意挺正经:物联网接入让设备能在线升级、远程诊断,云平台鉴权确保只有付费用户才能调用高级功能,固件级锁机指令则像一把藏在CPU深处的电子挂锁。它不靠杀毒软件触发,也不等你点确认,而是在心跳包校验失败的0.3秒内,自动执行预设动作。
触发场景也挺务实:欠款没结清?锁。维保合同过期三天?锁。授权许可因系统时间错乱误判失效?照样锁。更隐蔽的是“合规性锁机”——比如设备被运到未授权区域,或长期未安装厂商推送的安全补丁,系统会认为“这台机器已不可信”,于是温柔但坚定地黑屏、禁写、停轴。
技术实现上,它走的是“三段式精准打击”:通信层靠4G或以太网保持心跳;协议层用MQTT发一条轻量指令,或者HTTPS POST一个加密令牌;到了执行层,PLC直接拒绝所有写入操作,HMI界面变砖,伺服驱动器甚至会触发硬限位,连手动 jogging 都不给面子。
说白了,这不是故障,是设计好的“可控停机”。只是没人告诉你,这把锁的钥匙,从来就没交到你手上。
企业用户面对远程锁机,往往不是在技术会议室里讨论方案,而是在车间里盯着停转的传送带、听着客户催货的电话、数着每分钟流失的产值。这种困境从来不是单点故障,而是一场多米诺骨牌式的现实围剿。
产线停摆只是第一声警报。真正要命的是连锁反应:上游原料还在按计划进厂,下游订单却因交期违约被取消;仓库里半成品堆成山,却没法组装出货;更糟的是,客户开始质疑你的交付能力——一次锁机,可能让三年建立的信任在三天内蒸发。有位做食品包装的老板跟我们吐槽:“机器锁了八小时,损失够付半年维保费,可合同里写的是‘厂商有权视情况采取必要措施’,连个‘情况’具体指啥都没列清楚。”
法律上更像走进迷雾区。EULA(最终用户许可协议)动辄上万字,锁机条款常藏在第37条小号字体里;数据存在厂商云平台,你连备份都拿不全;至于“远程锁机算不算电子胁迫”,目前既无司法判例支撑,也无监管明确定性。最尴尬的是,很多企业签合同时根本没法谈条款——设备就这一家能供货,不签?产线等着急。
技术层面则陷入“越依赖越脆弱”的怪圈:密钥不在本地,备份程序被加密,连PLC里一个计时器参数都改不了;想离线运行?HMI一断网就黑屏;想自己修?逆向固件可能踩中《计算机信息系统安全保护条例》红线,还得担安全责任。说白了,你买的不是设备,是一张需要持续续费才能使用的“数字入场券”。
风险防控这事,不能总等机器黑屏了才翻说明书——那会儿说明书可能也被厂商云同步更新成“已失效版本”了。
我们见过太多客户在锁机发生后,第一反应是翻合同、第二反应是打客服、第三反应是找“懂行的朋友”问有没有万能密钥。其实真正管用的防御,得在签单前就埋下伏笔。比如采购时多问一句:“贵司远程锁机触发前,有没有48小时书面预警?宽限期算工作日还是自然日?本地应急解锁码能否写进附件?”别嫌啰嗦,这比事后花三倍价钱请人解密实在得多。再比如,新上产线前顺手加个指令审计网关——不拦指令,只记日志;哪天HMI突然黑屏,至少能查出是哪条MQTT指令下的“封印咒”。
厂商那边也该从“系统管理员”转型为“联合运维伙伴”。分级锁机不是技术难点,是责任意识的分水岭:先发预警、再限速运行、最后才锁止,给用户留出切换备用方案的时间窗口;开放第三方验证接口,让像我们这样的中立技术服务方能协助做合规性核验,而不是每次都要“求着厂商开个临时通道”。更关键的是,主动参与行业白名单标准制定——什么场景允许锁、什么指令必须备案、谁来监督执行,这些规则不该由单一厂商闭门写就。
政策层面,光靠企业自救远远不够。《工业控制系统安全防护指南》确实提到了远程操作风险,但还没把“商用设备远程锁机”单列监管项。我们建议推动建立备案制:厂商启用远程锁机功能前,需向属地工信部门报备触发逻辑与回滚机制;同步设立争议快速仲裁通道,避免一桩锁机纠纷拖半年走完民事流程。毕竟,车间里的电机不会因为法官还在阅卷就自动重启。
标签: 自动化设备厂家远程锁机应急处理 工业设备远程锁机合同条款审查 PLC和HMI被远程锁死解决方案 制造业设备授权许可合规性风险 工业物联网远程锁机法律边界分析
