


超声波设备的安全机制与密码保护需求分析,听起来像在给一台会“嗡嗡”唱歌的精密仪器配保镖——而且这保镖还得懂法律、会防偷窥、不嫌麻烦。
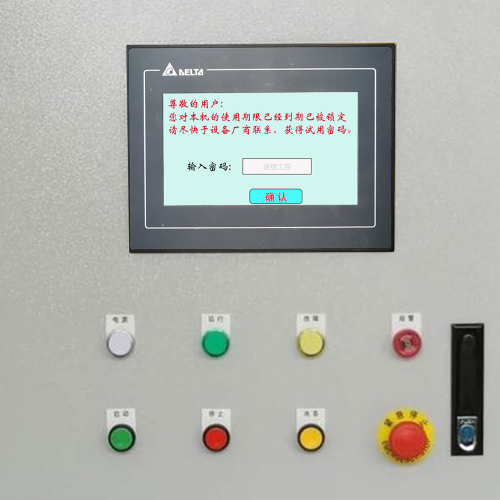
先说个现实:超声波设备不是厨房里的搅拌机,它要么在医院里盯着胎儿心跳,要么在工厂里检测航空零件的微米级裂纹。一旦参数被乱调、界面被误点、配方被覆盖,轻则图像模糊诊断失准,重则探头过载烧毁,甚至引发产线批量报废。我们曾帮一家医疗器械厂处理过案例:清洁工顺手点了触摸屏上的“校准模式”,结果整台B超输出全黑——不是没图像,是系统把增益值写成了负数万,连算法都想罢工。
显示界面,恰恰是这整套系统最“敞亮”的破口。它既要清晰展示数据,又得严防手滑、误触、好奇、恶搞甚至恶意篡改。更棘手的是,很多设备屏幕常年不锁、密码形同虚设,或干脆用“123456”这种出厂默认码撑门面。这不是懒,是早期设计时压根没把“谁在看、谁在按、谁有权改”当回事。
合规性也不是纸上谈兵。IEC 62304管软件生命周期,HIPAA盯医疗数据不出墙,GB/T 25000.51则要求“可信赖性”必须可验证。换句话说:你不能只说“我有密码”,得证明它真能拦住不该进的人,且拦得住、留得下痕迹、经得起查。就像医院信息科主任那句大实话:“你们的密码,得让我敢签字放行。”
所以,密码保护不是加个弹窗就完事,它是安全链的第一颗铆钉——松了,后面全是隐患。
显示密码保护系统的设计与实现路径,不是在屏幕上贴张“闲人免进”的纸条,而是给整块显示屏装上带指纹锁、防撬报警、还会自己清空记忆的智能门禁系统。
先说权限——我们不搞“一刀切”,也不信“人人平等”。操作员只管调增益、切模式、存图发报告;工程师能进参数校准、探头匹配、时间增益补偿(TGC)曲线编辑;管理员则握着系统重置、用户管理、日志导出三把钥匙。三级密码各自独立,互不降级,且强制区分大小写+特殊字符组合。更关键的是:工程师改完一个参数,系统自动打上时间戳+操作者ID水印,连U盘导出的图像都带权限溯源标记——不是防同事,是防甩锅。
交互设计上,我们反直觉地“藏”掉了数字键盘。采用动态乱序软键盘,每次点击位置随机刷新;输入全程星号遮蔽,连按错几次的“*”都不连成串;连续30秒无操作?屏幕渐暗→5秒后自动锁屏→再点一下,必须重新认证。这不是制造麻烦,是让隔壁工位的视线、手机偷拍的镜头、甚至凑近看一眼的顺手一碰,统统失效。
底层更狠:密码不存明文,AES-256加密后固化在独立安全存储区,密钥由MCU硬件TRNG生成,和主程序代码物理隔离。连续5次输错?锁定1分钟;再错,退避时间翻倍;暴力试探超10次?触发固件自检并上报异常日志——整个过程不依赖网络,断电重启后权限状态毫秒级恢复,稳得像老钟表匠调过的发条。
这系统没喊口号,但它每一步都在说:看得见的界面,必须有看不见的铠甲。
实施挑战、验证方法与最佳实践,听起来像一份项目结题报告的标题,实则是一场在超声波设备肚子里“动微创手术”的实战手记。
先说兼容性——不是所有超声波设备都乐意配合装密码锁。十年前的老款B超机,接口只有RS-232和VGA,连USB口都长得像考古发现;有些工业探伤仪甚至还在用DB9针脚配拨码开关。给它们加密码保护,不是插个U盾就能搞定,而是得像老中医号脉一样,先摸清通信协议是自定义ASCII帧还是Modbus变种,再判断显示信号走的是LVDS还是TTL电平。我们试过把加密模块做成“即插即认”的HDMI中继盒,也做过贴片级SPI桥接固件,只为让密码系统不改原厂线路、不触发EEPROM校验失败——毕竟,医生不想因为输错两次密码,就让整台机器报“探头未识别”。
可靠性验证更较真:把设备塞进EMC暗室,一边施加20V/m辐射骚扰,一边狂点密码键盘;断电瞬间抓拍权限状态快照,上电后比对用户角色、会话令牌、锁屏标记是否毫秒归位;连续72小时无间断操作测试里,连“误触电源键+拔插显示器线缆”的组合拳都安排上了。
至于用户体验?我们坚持一个原则:安全不该让人皱眉,而该让人放心。指纹模组只作快捷通道,输错三次才弹出传统密码框;重置流程不设“密保问题”,而是扫码绑定企业微信+双人审批,全程留痕可溯。毕竟,真正的最佳实践不是技术多炫,而是当护士深夜值勤、手上有消毒液又急着调参数时,系统依然知道——她是谁,能做什么,以及,为什么这么做。
标签: 超声波设备界面密码保护解决方案 符合HIPAA标准的超声波设备安全设计 IEC 62304认证超声波设备权限管理系统 工业超声波探伤仪显示锁屏加固方法 医疗B超设备防误触动态密码输入系统