


涂料生产设备密码错误?别急着砸屏幕,这事儿我们见得比调色师傅见的颜料还多。
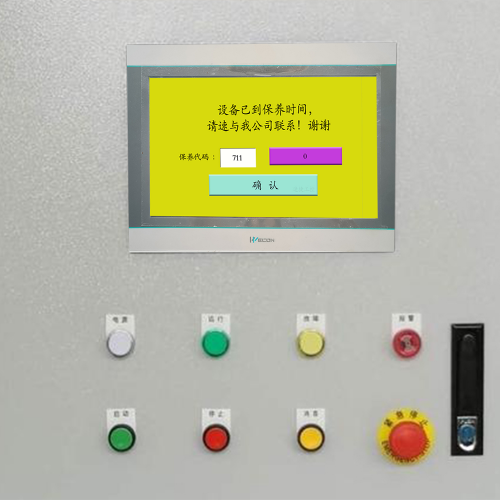
先说个真实案例:某水性涂料厂凌晨三点产线停摆,HMI弹出“Access Denied - Invalid Credentials”,操作工小张翻遍笔记本,发现三年前写的密码早被咖啡渍糊成抽象派画作。更绝的是,他试了“123456”“admin”“password”,连“涂料厂长我爱你”都输过——可惜设备不讲浪漫,只认逻辑。
为什么涂料设备偏爱和密码较劲?根源在它的“性格”:多数HMI和PLC用的是轻量级认证模块,不是银行级加密系统,而是类似老式保险柜的机械锁芯——钥匙对了就开,错了就咔哒一声,还带点傲娇式报错。西门子KTP系列、昆仑通态MCGS、威纶MT系列这些常客,登录验证往往依赖本地哈希比对,一旦固件升级没同步用户表,或者PLC程序重刷覆盖了原配置区,密码就当场失忆。
再看人为环节:有些设备出厂默认密码是“000000”,结果三年没人改;有的车间为图省事,全车间共用一个“operator”账号;还有老师傅习惯用手机备忘录记密码,结果换新机时忘了备份……这些不是漏洞,是“人设”——把自动化设备当成了不会生气的哑巴同事,忘了它其实记性很好,只是脾气更倔。
说到底,密码错误不是技术事故,是人、机、流程三者在交接班时打了个喷嚏。而我们修的从来不是密码,是信任链里松动的那一环。
故障诊断这事,干得久了你会发现——修设备和看医生差不多:不能一上来就开刀,得先问诊、量体温、听心音,再决定要不要拍CT。
面对涂料生产设备上那个冷冰冰的“密码错误”提示,我们速捷工控的工程师第一反应不是翻螺丝刀,而是掏出三样东西:一支笔(记步骤)、一部手机(录现象)、还有一颗不着急的心。
初级排查?听着像打基础,实则是堵住90%的“假性故障”。比如操作员用的是带中文输入法的键盘,却在英文密码框里敲出全角字符;又或者PLC面板键盘映射错乱,按“Q”出来是“1”,按“Shift+2”本该是“@”,结果输出了乱码。更常见的,是断电重启后HMI缓存未清,系统把上次失败的登录尝试当成了“连续错误锁定”——其实密码本身完全正确,只是设备在闹小情绪。
中级干预开始动真格了。我们会先进安全模式,像打开设备的“后台控制台”,绕过图形界面直取配置核心。这时候翻config.ini或user.db文件,不是为了炫技,而是确认用户表是否被刷空、哈希值是否校验失败。日志里那些ERR-403、Auth_Fail_0x7A也不是天书——前者常指向权限越界,后者多因密钥盐值(salt)不匹配,说明固件升级时认证模块没同步更新。
至于高级处置?那真是不到万不得已不上场的“拆弹专家时刻”。Bootloader级重置要掐准时序,厂商密钥工具得对应具体固件版本号,用错一个数字,可能让设备直接变“砖”。我们坚持一条铁律:所有操作前必做三重备份——程序、配置、日志,就像厨师切菜前先磨刀,不是怕手抖,是尊重每一套正在跑配方的产线。
说到底,分级响应不是分难度,是分责任:初级归操作员,中级归技术员,高级归我们。而真正的效率,从来不在动作多快,而在判断多准。
长效防控体系构建这事,我们速捷工控干得挺实在——不喊“智能工厂”口号,也不堆“黑灯产线”概念,就盯着涂料厂车间里那台正在拌料的分散釜,琢磨它为什么总在换班时卡在登录界面。
3.1 涂料产线专用密码策略?不是把“123456”改成“P@ssw0rd2024”就叫强密码。我们按等保2.0(GB/T 22239-2019)抠细节:密码有效期最长90天,但水性涂料线因配方更新频繁,我们缩到45天;溶剂型产线涉及防爆HMI,必须叠加USB Key物理认证——不是为了炫技,是怕操作员用手机备忘录记密码,结果连同配方参数一起发到了家族群。
3.2 设备全生命周期管理,我们从出厂就开始“埋点”。每台PLC预置唯一设备指纹,密钥由客户自管、我们仅提供托管接口;OTA升级时,固件包必须带数字签名+设备白名单校验,哪怕只改一行注释,没签过名的包,设备理都不理。所有操作日志——谁、何时、在哪台触摸屏上点了“清空批次记录”——实时加密推送到客户指定云平台,留存不少于180天,审计时不用翻U盘,直接调API。
3.3 分级访问模型?我们真拿涂料说事:配方工程师能调参、改曲线、导出历史批次;班组长只能启停电机、切换模式、查看实时温度;而清洁工用的临时账号,连HMI主菜单都打不开,只开放“冲洗泵手动运行”一个按钮。不是不信任人,是让权限跟着工艺走——毕竟,没人会因为误点“树脂投料量+5%”,就把整缸钛白粉变成荧光绿。
安全不是加锁,是让锁长在流程里。
标签: 涂料生产设备HMI密码错误排查方法 西门子KTP系列登录密码丢失恢复 昆仑通态MCGS触摸屏密码重置流程 威纶MT系列PLC认证失败解决方案 水性涂料产线密码策略与等保2.0合规实践