


生物质锅炉被厂家锁机,听起来像科幻片里的情节,但现实里它真就发生在福建某食品厂的凌晨三点——蒸汽压力骤降,烘房温度掉线,一整条饼干生产线被迫停摆。而屏幕右下角,静静弹出一行小字:“授权失效,系统已锁定”。
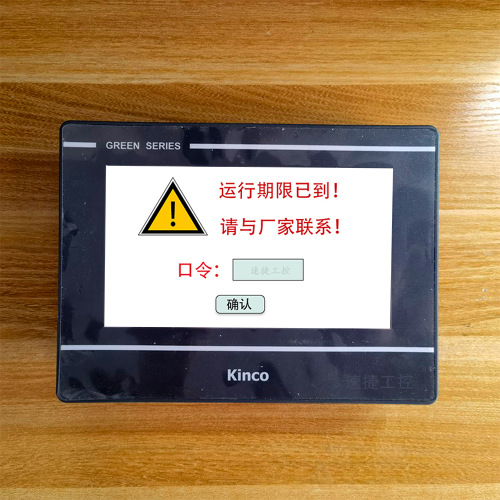
这事背后,不是黑客攻击,也不是病毒入侵,而是设备出厂时就埋好的“数字门栓”。
厂家远程锁机,技术上其实挺朴素:多数靠锅炉控制柜里的PLC加装物联网模块(比如4G DTU或嵌入式WiFi),再配合后台授权服务器做心跳验证。每次开机,PLC悄悄“打个电话”——验身份、查账期、比参数。一旦发现维保过期、尾款未清,或者有人偷偷改了燃烧曲线,服务器一声令下,逻辑程序立刻执行“软锁”:要么屏蔽启炉指令,要么强制进入待机模式,连手动点动都不响应。
也有更“硬核”的玩法:用加密狗绑定PLC程序,或把关键运行条件写进固件级密钥区。这类锁法不联网也能生效,修起来得拆芯片、读Flash、重写Bootloader——普通电工看了直摇头,连螺丝刀都还没掏出来,就已经预感今天要加班到天亮。
有趣的是,这些功能往往藏在技术协议附件第7页第3条的括号里,字体比蚂蚁搬家还小。用户签合同时觉得“厂家负责售后”,没想到后半句是“前提是您永远按时付款、不碰参数、不换配件、不质疑算法”。
技术没毛病,但当控制权从锅炉房移到千里外的云平台,那台烧秸秆的炉子,就开始有了自己的“甲方爸爸”。
锁机不是按个暂停键,而是直接拔掉产线的呼吸管。
福建某中药饮片厂曾因尾款延迟12天,锅炉被远程锁死。正值夏季高温高湿,药材烘干工序中断6小时,一批价值47万元的黄芪片受潮霉变,整批报废——这还没算停产期间蒸汽管网冷凝水倒灌导致的阀门锈蚀和压力表失准。
更典型的,是晋江几家针织厂。生物质锅炉供汽给定型机,温度波动超±2℃就会造成布面色差。锁机一触发,蒸汽压力归零,正在定型的三千米坯布瞬间“断氧”,后整理环节全数返工。有老板苦笑:“锁的是锅炉,赔的是整条外贸订单,违约金比锅炉本身还贵。”
衍生风险更让人后背发凉。某山东造纸厂在锁机状态下,老师傅凭经验短接PLC输出点强行点火,结果风煤比失衡,炉膛负压突变,未燃尽挥发分积聚后闪爆,所幸无人重伤,但引风机叶轮当场扭曲——这种“应急操作”,本质上是在拿安全换时间。
还有更隐蔽的隐患:锁机频发,倒逼用户不敢升级系统、不敢更换老旧触摸屏,甚至回避远程诊断功能。久而久之,整个控制链路陷入“越不敢动,越容易坏;越容易坏,越依赖原厂”的死循环。而真正卡脖子的,其实是国产HMI与进口PLC之间的协议黑箱——西门子S7-1200能直连的Modbus TCP,在某国产屏上读寄存器永远返回0;厂家说“不兼容”,第三方说“没文档”,最后锅还是甩给用户。
当热能供应变成一道需要审批的权限,烧秸秆的锅炉,就不再是生产工具,而成了悬在车间头顶的合规计时器。
破解锁机,不是黑进厂家服务器,而是帮用户把钥匙铸在自己兜里。
先说短期怎么“喘口气”。本地应急解锁绝不是找人撬锁,更不是网上买所谓“万能密码”——那玩意儿连锅炉的WiFi都连不上。真正靠谱的做法,是调出PLC底层运行状态:看加密模块是否掉线、通讯端口是否被逻辑置零、关键启停标志位是否被强制复位。我们曾帮泉州一家饲料厂,在厂家拒绝响应的48小时内,通过离线比对固件版本+读取EEPROM保留区数据,恢复了被锁死的燃烧时序逻辑,锅炉重启升温仅用2小时17分钟。注意,全程未触碰原厂授权密钥,所有操作留痕可溯,符合《工业控制系统信息安全防护指南》中“最小干预、最大可控”原则。
中长期防锁,核心就一句话:别让控制权长在别人的云上。我们推荐“双轨脱网架构”——国产HMI负责现场操作与报警,边缘网关独立采集温度、压力、氧量等关键参数并本地存储;PLC主控逻辑做轻量化剥离,把欠款判断、维保倒计时这类商业逻辑彻底移出运行环路。某莆田木业公司换装后,不仅再没被锁过,反而因取消远程强制认证,蒸汽响应速度提升了0.8秒,单班节气3.2%。
至于行业破局,光靠用户自救远远不够。我们已联合三家生物质设备协会,向市场监管总局提交《关于规范智能装备远程控制功能技术准入的建议稿》,明确提出:带锁机功能的锅炉控制器,必须通过国家工控安全测评中心的“非授权干预阻断能力”测试,并在产品铭牌显著标注锁机触发条件与人工复位路径——毕竟,烧锅炉可以讲环保,但不能讲“有条件供暖”。
标签: 生物质锅炉厂家远程锁机应急处理 PLC控制柜被锁机如何手动恢复运行 生物质锅炉双轨脱网防锁机架构设计 智能锅炉锁机功能合规性监管建议 工控系统中商业逻辑与安全控制分离方案