


金属切削机床远程控制这事,听起来像科幻片里的情节——师傅刚拧紧最后一颗丝杠,手机就弹出一条通知:“西门子工程师已接入您的立式加工中心,正在优化主轴参数。”别慌,这不是黑客入侵,而是现代机床出厂时悄悄塞进系统里的“数字钥匙”。
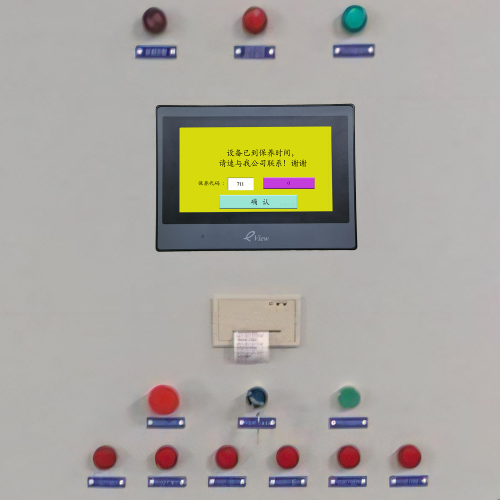
技术原理其实不玄乎:厂家在数控系统(比如发那科31i、西门子840D或新代2000系列)中预埋了通信模块和远程服务通道。常见实现方式有三类:第一是搭VPN隧道,把车间局域网和厂家服务中心“点对点”连起来,像修了一条地下专线;第二是走云平台,机床数据先上传到厂商私有云,工程师再从云端反向调试,省事但依赖网络稳定性;第三是装专用软件,比如海德汉的TNC Remote或广数的GSK Cloud,界面友好,但往往自带“后台常驻权限”。
至于怎么控制?靠的不是魔法,而是工业协议。OPC UA负责跨品牌数据互通,MTConnect专治美系设备,Modbus TCP则像工业界的普通话,连老式PLC都听得懂。但关键在于权限设计——运维人员能看报警记录,车间主任能调加工参数,而厂家工程师手里那把“超级密钥”,可能连系统底层配置都能重写。这把钥匙好不好用,取决于出厂设置,更取决于您签合同时有没有多看两眼“远程服务条款”那一行小字。
说白了,远程控制本是双刃剑:用好了是千里之外的“及时雨”,用歪了就成了悬在产线头顶的“达摩克利斯之剑”。
远程控制这把“数字钥匙”,握在谁手里,就决定了机床是听您指挥,还是听千里之外的提示音。
先说合规性——签合同时那叠纸,您真一页页读过吗?很多设备交付协议里藏着这么一句:“甲方授权乙方在设备生命周期内,通过预置通道进行远程诊断与固件升级。”看似合理,实则埋雷:没写清权限边界、没约定访问频次、没说明数据留存期限。更常见的是“默认勾选”式条款,签字即视为同意厂家拥有无限期、全功能远程入口。结果呢?某华东汽配厂发现,自家五轴加工中心每逢月初自动上传3小时运行日志,而合同里压根没提“数据采集”四个字。
风险更不容小觑。我们修过一台被勒索软件锁死的马扎克QTN,溯源发现攻击者不是黑进车间网络,而是借道厂家云平台的弱口令通道,反向植入恶意模块。还有更隐蔽的:某客户反映加工精度莫名漂移,排查三天才发现,厂家远程更新时误刷了伺服刚性参数,且未做变更记录。这不是技术失误,是权责失衡下的系统性漏洞。
法律层面其实早有红线。《网络安全法》第二十一条明确要求“网络运营者应采取技术措施保障网络免受干扰、破坏”,而机床作为关键工业节点,自然适用;工信部《工业控制系统安全防护指南》第十二条直接点名:“严禁未经用户书面授权的远程维护行为”;IEC 62443标准更是把“远程访问必须基于最小权限原则”写进强制条款。换句话说,厂家不能以“方便售后”为由,绕过您的决策权——机床的控制主权,从来不在云端,而在您车间的配电柜旁、在您签署的每一份权限确认函上。
机床被远程“盯梢”了,能关掉吗?当然能——不是靠拔网线赌气,而是用对方法、踩准节奏、留好凭证。
先破个误区:所谓“厂家远程控制不可逆”,本质是信息差制造的幻觉。多数金属切削机床的远程通道,并非焊死在硬件里的“出厂烙印”,而是可配置、可中断、可审计的软件逻辑。我们帮福建一家齿轮加工厂处理过类似情况:他们那台广数GSK25i系统,每次开机自动连上厂家云平台,连带上传刀具寿命数据。技术团队没急着断网,而是先抓包分析通信特征——发现它走的是固定IP+端口的HTTPS心跳,且认证令牌每72小时刷新一次。于是三步到位:防火墙策略封禁该IP段;重置CNC控制器网络配置,关闭“云服务自动启动”选项;最后用本地HMI替代原厂远程看板。全程4小时,加工不停机,权限不反弹。
实操上分三路走:技术层要“断得干净”,比如西门子840D sl系统,进Service Mode后执行“Reset Remote Access Config”指令,比单纯关路由器更彻底;协议层要“说得清楚”,我们建议客户在终止远程服务时,同步签署《远程权限撤销确认函》,明确写清停用时间、涉及设备编号、双方责任边界——这纸文件,比口头承诺管十年;治理层则要“防得长远”,比如给每台机床配唯一资产标签,接入工业网闸做协议级白名单过滤,只放行PLC程序下载和HMI画面刷新,把远程诊断这类高危通道直接挡在物理边界之外。记住,解除控制权不是对抗,而是把本该由您握着的开关,重新安回操作台右侧第三个按钮的位置。
标签: 金属切削机床远程控制解除方法 西门子840D远程访问关闭教程 发那科31i数控系统远程权限撤销 广数GSK机床云服务禁用步骤 工业机床远程控制法律合规指南