


在工业切割设备的世界里,密码不是用来防同事偷看你的咖啡杯,而是防止有人误触“全速切钢板”按钮后,把整条产线切进历史课本。
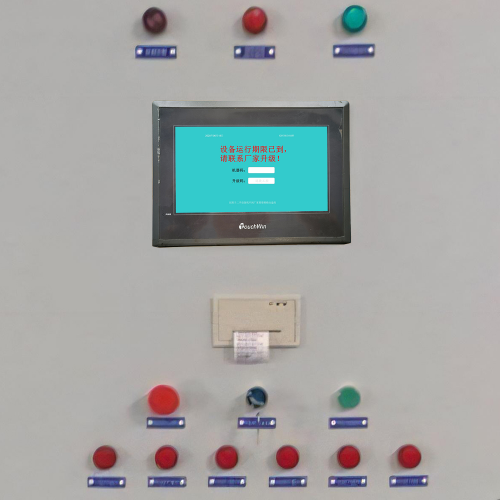
密码保护,在这里是个严肃的守门人。它不光拦着闲杂人等,更在三个维度上立下规矩:第一,防未授权操作——比如实习生手滑点开“激光功率校准”,结果把10mm厚的不锈钢板当纸片烧穿;第二,保数据不被篡改——工艺参数一旦被恶意修改,轻则废品率飙升,重则设备过载自燃;第三,护固件不被刷写——谁都不想某天开机发现PLC里跑着一段来历不明的梯形图,还顺手关掉了急停回路。
实现这三重防护,得靠三层“铠甲”。硬件层,有些高端设备已嵌入安全芯片(类似工控界的身份证芯片),启动时先验身再放行;固件层,Boot ROM会核对签名,就像老厂长查岗,没带工牌一律不准进控制室;软件层最接地气——UI界面设门槛,密码输错三次就暂停十秒,五次直接锁屏并记一笔“可疑访问”,连日志都加密存进安全区,想删?得先过它的关。
至于显示界面上的密码交互,可不是简单弹个输入框就完事。物理按键要防油污误按,触摸屏得兼容戴手套操作,RFID卡靠近即识别,NFC一碰就登录……背后全是防暴力破解的小心思:延迟响应、动态验证码、IP绑定、操作指纹追踪——毕竟,真正的安全,从来不是“设了密码”,而是“设了心思”。
密码保护一旦落地到切割设备的屏幕上,事情就变得微妙起来——它不再只是“输对了才能进”,而是“输错了,屏幕会怎么对你”。
LCD或OLED屏看着只是块玻璃,实则是整条安全启动链的“脸面”。当密码验证失败,系统得决定:是干脆黑屏装死?弹个冷冰冰的“Access Denied”吓退操作员?还是折中一下,进入“受限模式”——只显示基础运行状态,屏蔽所有参数修改入口,连“复位报警”按钮都灰得像上周的咖啡渣?不同厂商的选择,直接暴露了他们对“人机信任”的理解:有的信机器,宁可停机也不冒风险;有的信人,愿意留一扇小窗,让老师傅凭经验判断是否该叫工程师来。
多用户场景下,这块屏更成了权限剧场。操作员界面干净利落,只有启停、急停、速度微调三颗按钮;工程师登录后,参数曲线、IO状态、PLC扫描周期才缓缓浮现;而管理员界面,连固件升级和密码重置入口都藏在三级菜单深处,还要求二次指纹确认。不是屏幕小,是责任大——同一块玻璃,三种人生。
最考验设计功力的,是“忘记密码”那一刻。产线正满负荷切着风电塔筒钢板,屏幕突然锁死,没人记得管理员密码……这时候,物理复位键不能是螺丝刀撬开的保险丝,而应是带防误触盖板的双按键组合;服务码机制也不能靠打电话报身份证号,而得绑定企业微信+设备唯一ID+远程视频核验三重校验。毕竟,真正的高可用,不是从不故障,而是故障时,还能让人把产线稳稳接住。
合规这事,听起来像办公室里贴在打印机旁的那张“请双面打印”提示条——没人盯着时容易被忽略,但真出事了,第一份问责文件就从它开始编号。
切割设备的显示密码保护,早已不是“加个输入框再配个MD5哈希”就能交差的事。ISO 13849-1盯的是“按错键会不会切到人”,IEC 62443问的则是“谁在看这块屏、看了什么、有没有被悄悄替换成假界面”。这两份标准不约而同地把显示层划进安全边界:UI不是装饰,是功能安全链的最后一环,也是网络攻击的第一道滩头阵地。
于是,老式四位数字密码正悄悄退场。指纹模块开始嵌入工业级触摸屏背板——不是消费电子那种“湿手识别率暴跌”的玩具,而是支持油污、手套、低温环境的嵌入式生物引擎;虹膜识别虽未普及,但在高保密产线(比如航空结构件激光切割)已有原型验证:0.3秒完成活体检测+瞳孔畸变校验,比输密码快,比刷工卡准。
更关键的跃迁,在于“可信显示”的落地逻辑。TEE(可信执行环境)不再只护着CPU里的密钥,它开始接管帧缓冲区——屏幕每帧渲染前,都得经安全核签名;远程证明机制则让中控室能实时验证:“此刻你看到的‘主轴温度86℃’,确实来自PLC真实采集,而非黑客注入的伪造UI”。所见即所控,不是口号,是可度量、可审计、可回溯的技术事实。
未来三年,我们预判:显示防护将从“防人输错”走向“防系统说谎”,从“锁住界面”升级为“证伪界面”。而真正的智能,不是让屏幕更聪明,而是让人在任何异常面前,依然清楚知道——自己看见的,就是真实的。
标签: 工业切割设备屏幕密码保护方案 IEC 62443认证的切割设备UI安全设计 激光切割机多用户权限显示管理 可信执行环境TEE在切割设备显示层的应用 切割设备忘记管理员密码应急解锁流程